Fabricante
Quien comercializa el PDE bajo su nombre. Destinatario principal: diseño, riesgo, SBOM, soporte, documentación, CE, notificaciones.
Reglamento (UE) 2024/2847
El Cyber Resilience Act es un marco horizontal para hardware y software puestos a disposición en el mercado de la Unión. Los hechos salen del texto, no de un memo de un bufete.
El destinatario principal es el fabricante: quien comercializa un producto con elementos digitales bajo su nombre o marca. Importadores y distribuidores también tienen deberes. Un producto con elementos digitales es un dispositivo o software autónomo, incluidos componentes comercializados por separado.
Quien comercializa el PDE bajo su nombre. Destinatario principal: diseño, riesgo, SBOM, soporte, documentación, CE, notificaciones.
Comercializa un producto de fuera de la UE en el mercado de la Unión. Debe comprobar que el fabricante hizo su parte y guardar el expediente.
Pone el producto a disposición más adelante. Comprueba marcado, instrucciones y si el CE está.
Puede nombrarse para el contacto con las autoridades. No quita al fabricante la evaluación de riesgo ni el anexo I.
10 de diciembre de 2024
El reglamento está en vigor. La aplicación plena de los requisitos esenciales llega después.
11 de junio de 2026
Empiezan a aplicarse las normas sobre la notificación de organismos de evaluación de la conformidad.
11 de septiembre de 2026
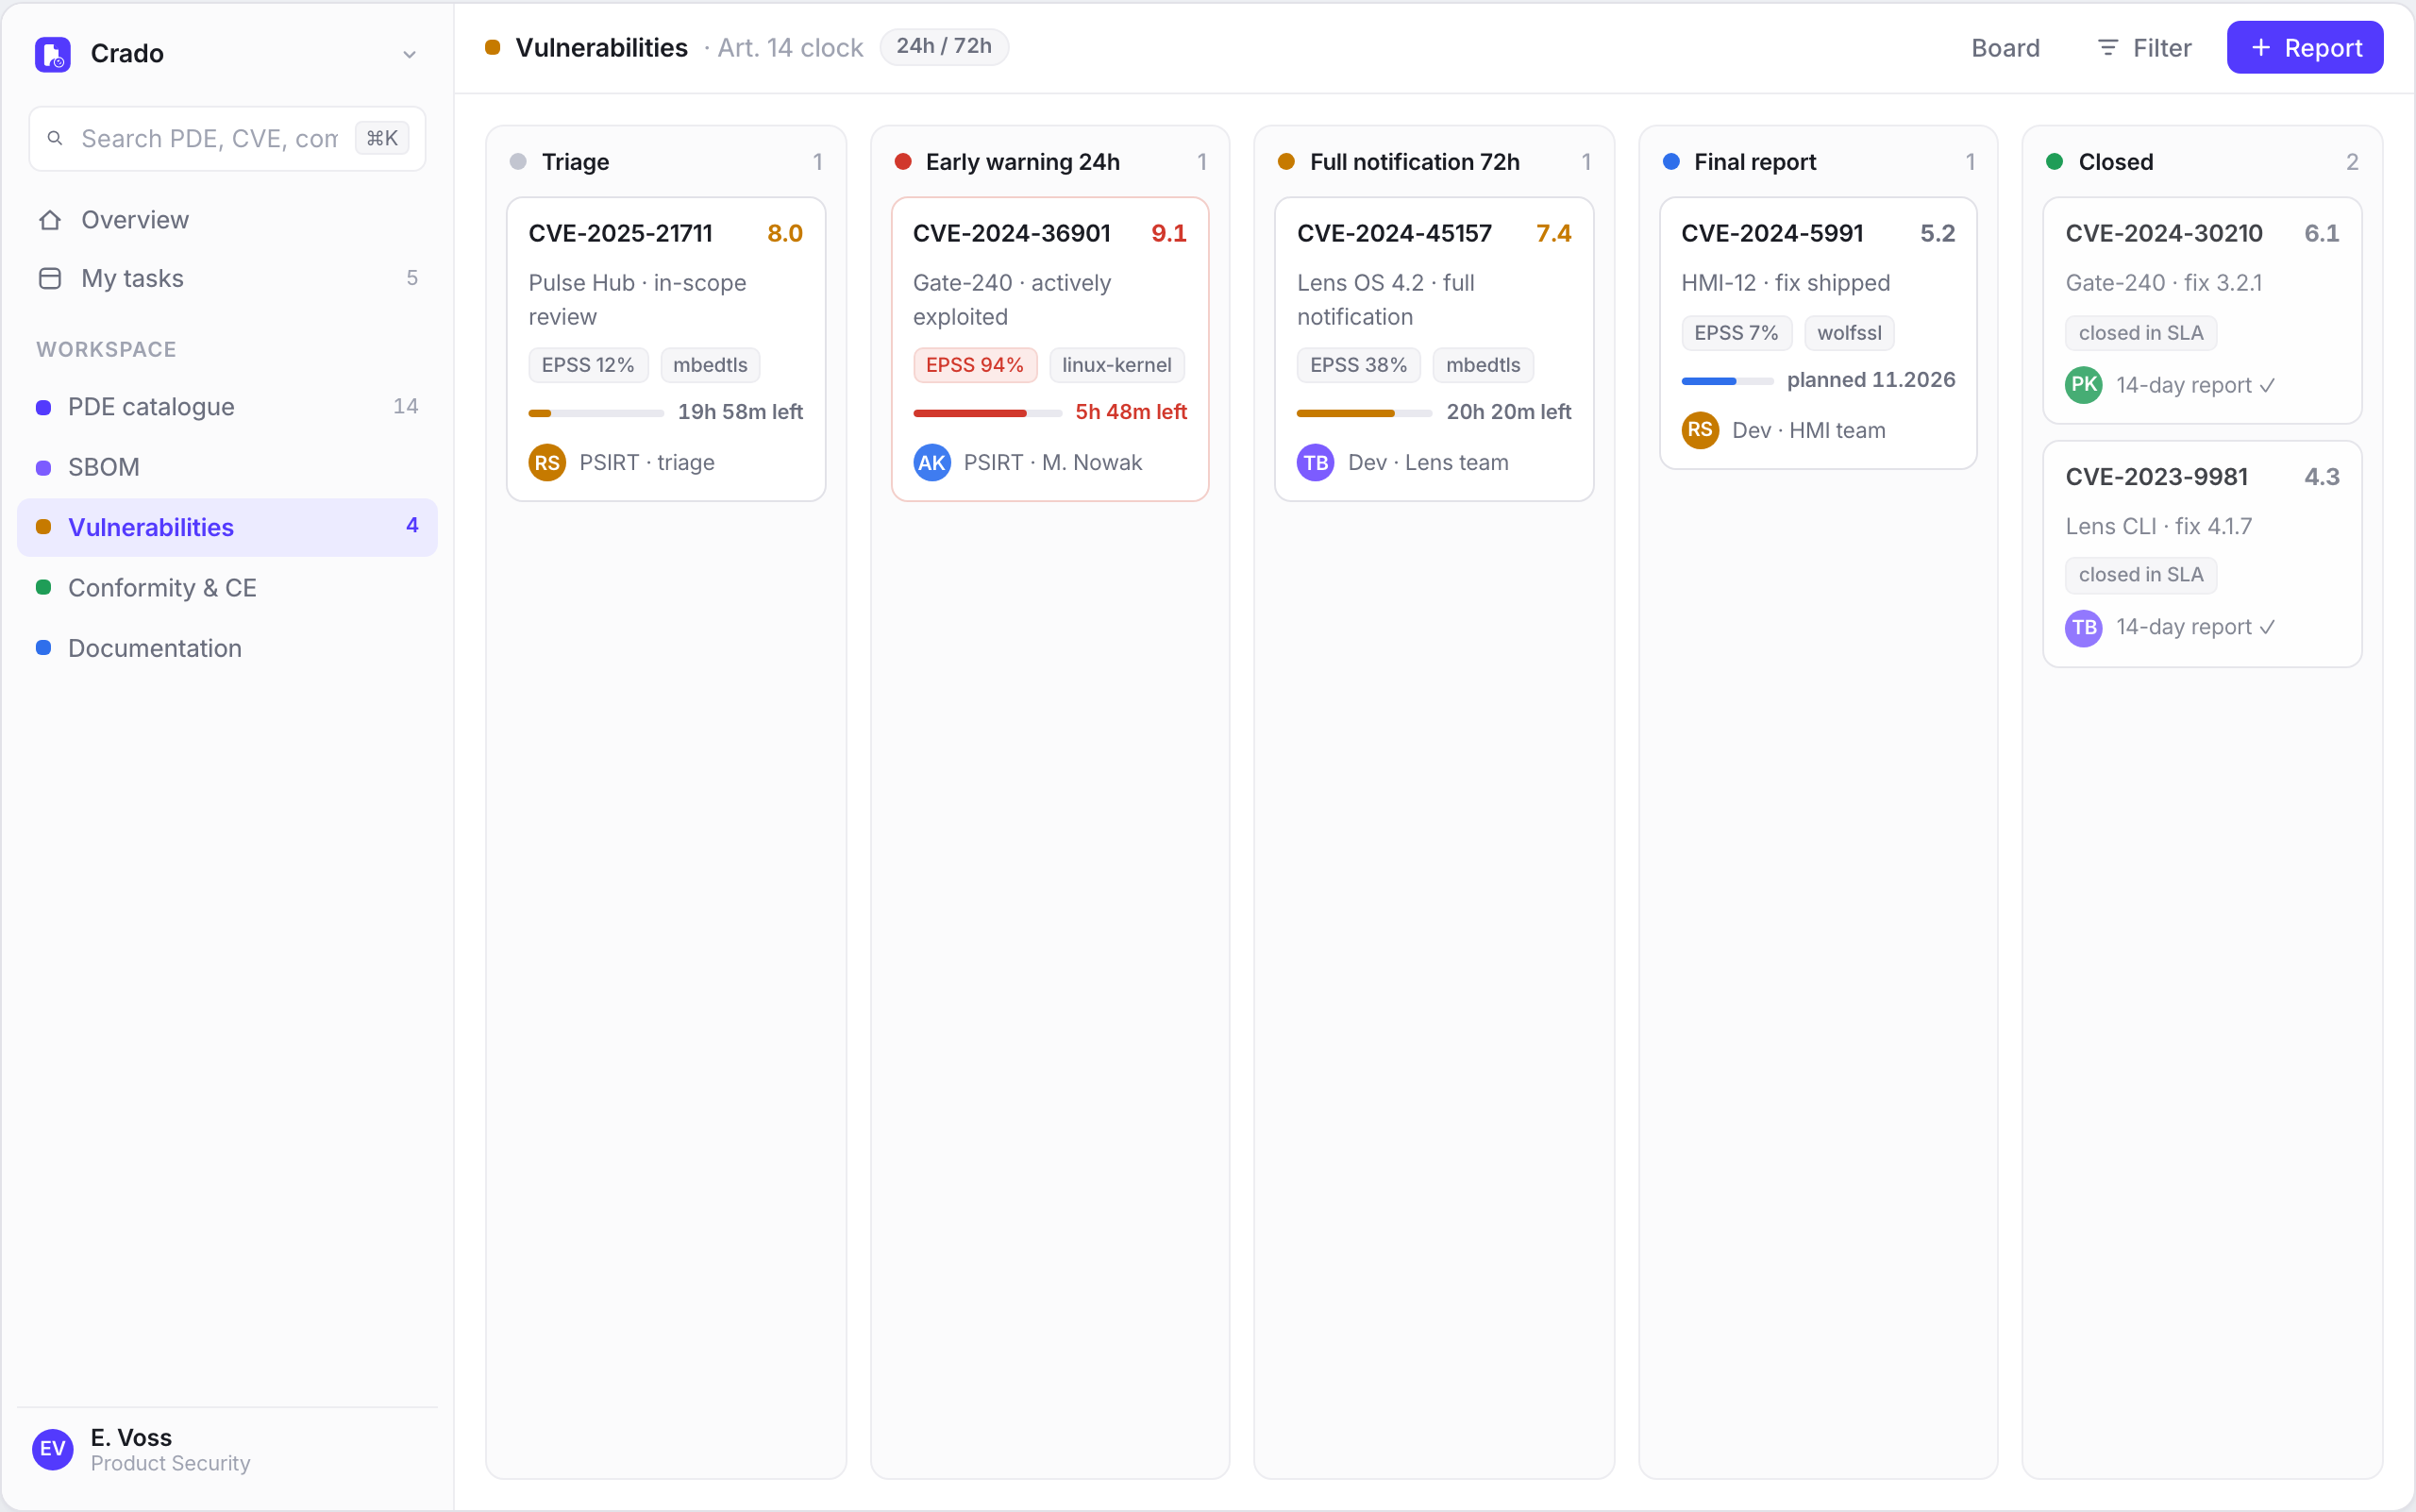
Los fabricantes notifican vulnerabilidades explotadas de forma activa e incidentes graves: alerta temprana en 24 horas, notificación completa en 72 horas y luego un informe final.
11 de diciembre de 2027
Un producto comercializado debe cumplir el anexo I, completar la evaluación de la conformidad y llevar declaración UE y marcado CE. La evaluación de riesgo, la documentación, el SBOM y el periodo de soporte deben estar en marcha.
Un nivel adecuado de ciberseguridad frente al riesgo. Sin vulnerabilidades explotables conocidas al comercializar. Defaults seguros. Actualizaciones, incluidas las automáticas con opt-out claro. Control de acceso, integridad, confidencialidad, menor superficie de ataque, minimización de datos.
Identificar y documentar vulnerabilidades, incluido un SBOM. Parches en el periodo de soporte. Pruebas. Política pública de revelación. Revelación coordinada. Correcciones sin demora indebida. El artículo 14 lleva un reloj de notificación aparte.
24h
Alerta temprana desde el momento en que sabe de una vulnerabilidad explotada de forma activa o de un incidente grave.
72h
Notificación completa. Un canal (SRP), al CSIRT del establecimiento principal y a ENISA.
14 días / 1 mes
Informe final: 14 días tras un arreglo de vulnerabilidad, un mes tras el aviso de 72h en un incidente.
Fuente: Reglamento (UE) 2024/2847 y el resumen de la Comisión Europea.
No. Las vulnerabilidades y el reloj del artículo 14 son un módulo. El sistema lleva el mapa de productos (PDE), la evaluación de riesgo y el anexo I, el SBOM, el expediente técnico y la vía CE.
Sí, si lo comercializa en el mercado de la Unión bajo su nombre o marca. Un PDE no es solo una caja de electrónica.
Se aplica el artículo 14: vulnerabilidades explotadas de forma activa e incidentes graves. Alerta temprana en 24 horas, notificación completa en 72 horas, luego informe final. Por la plataforma única al CSIRT del establecimiento principal y a ENISA.
Requisitos esenciales del anexo I, evaluación de la conformidad, declaración UE y marcado CE al comercializar. La evaluación de riesgo, el SBOM, la documentación y el periodo de soporte ya deben estar en marcha.
No. Instala Crado AI en su sede. El SBOM y el expediente técnico no llegan a nuestro servidor.
No. El sistema reúne pruebas y lleva el proceso. La evaluación de la conformidad sigue siendo suya.
Desde unos pocos SKU hasta un catálogo de cientos. En la llamada cuenta el número de PDE y si ya sale un SBOM del pipeline.
Un catálogo ficticio (Gate-240, Lens OS). Muestra la densidad de la interfaz, no datos de un cliente.
A hello@crado.eu. Respondemos a la dirección que indique.