Una aplicación bajo su marca
Escritorio, móvil, herramienta de ingeniería, cliente on-prem. Si el nombre del listing es el suyo, parta de que es un PDE.
Software
No hace falta enviar un dispositivo para caer bajo el CRA. Una aplicación, una biblioteca o un sistema embebido vendido por separado es un producto con elementos digitales si lo comercializa bajo su nombre.
Reservar una llamada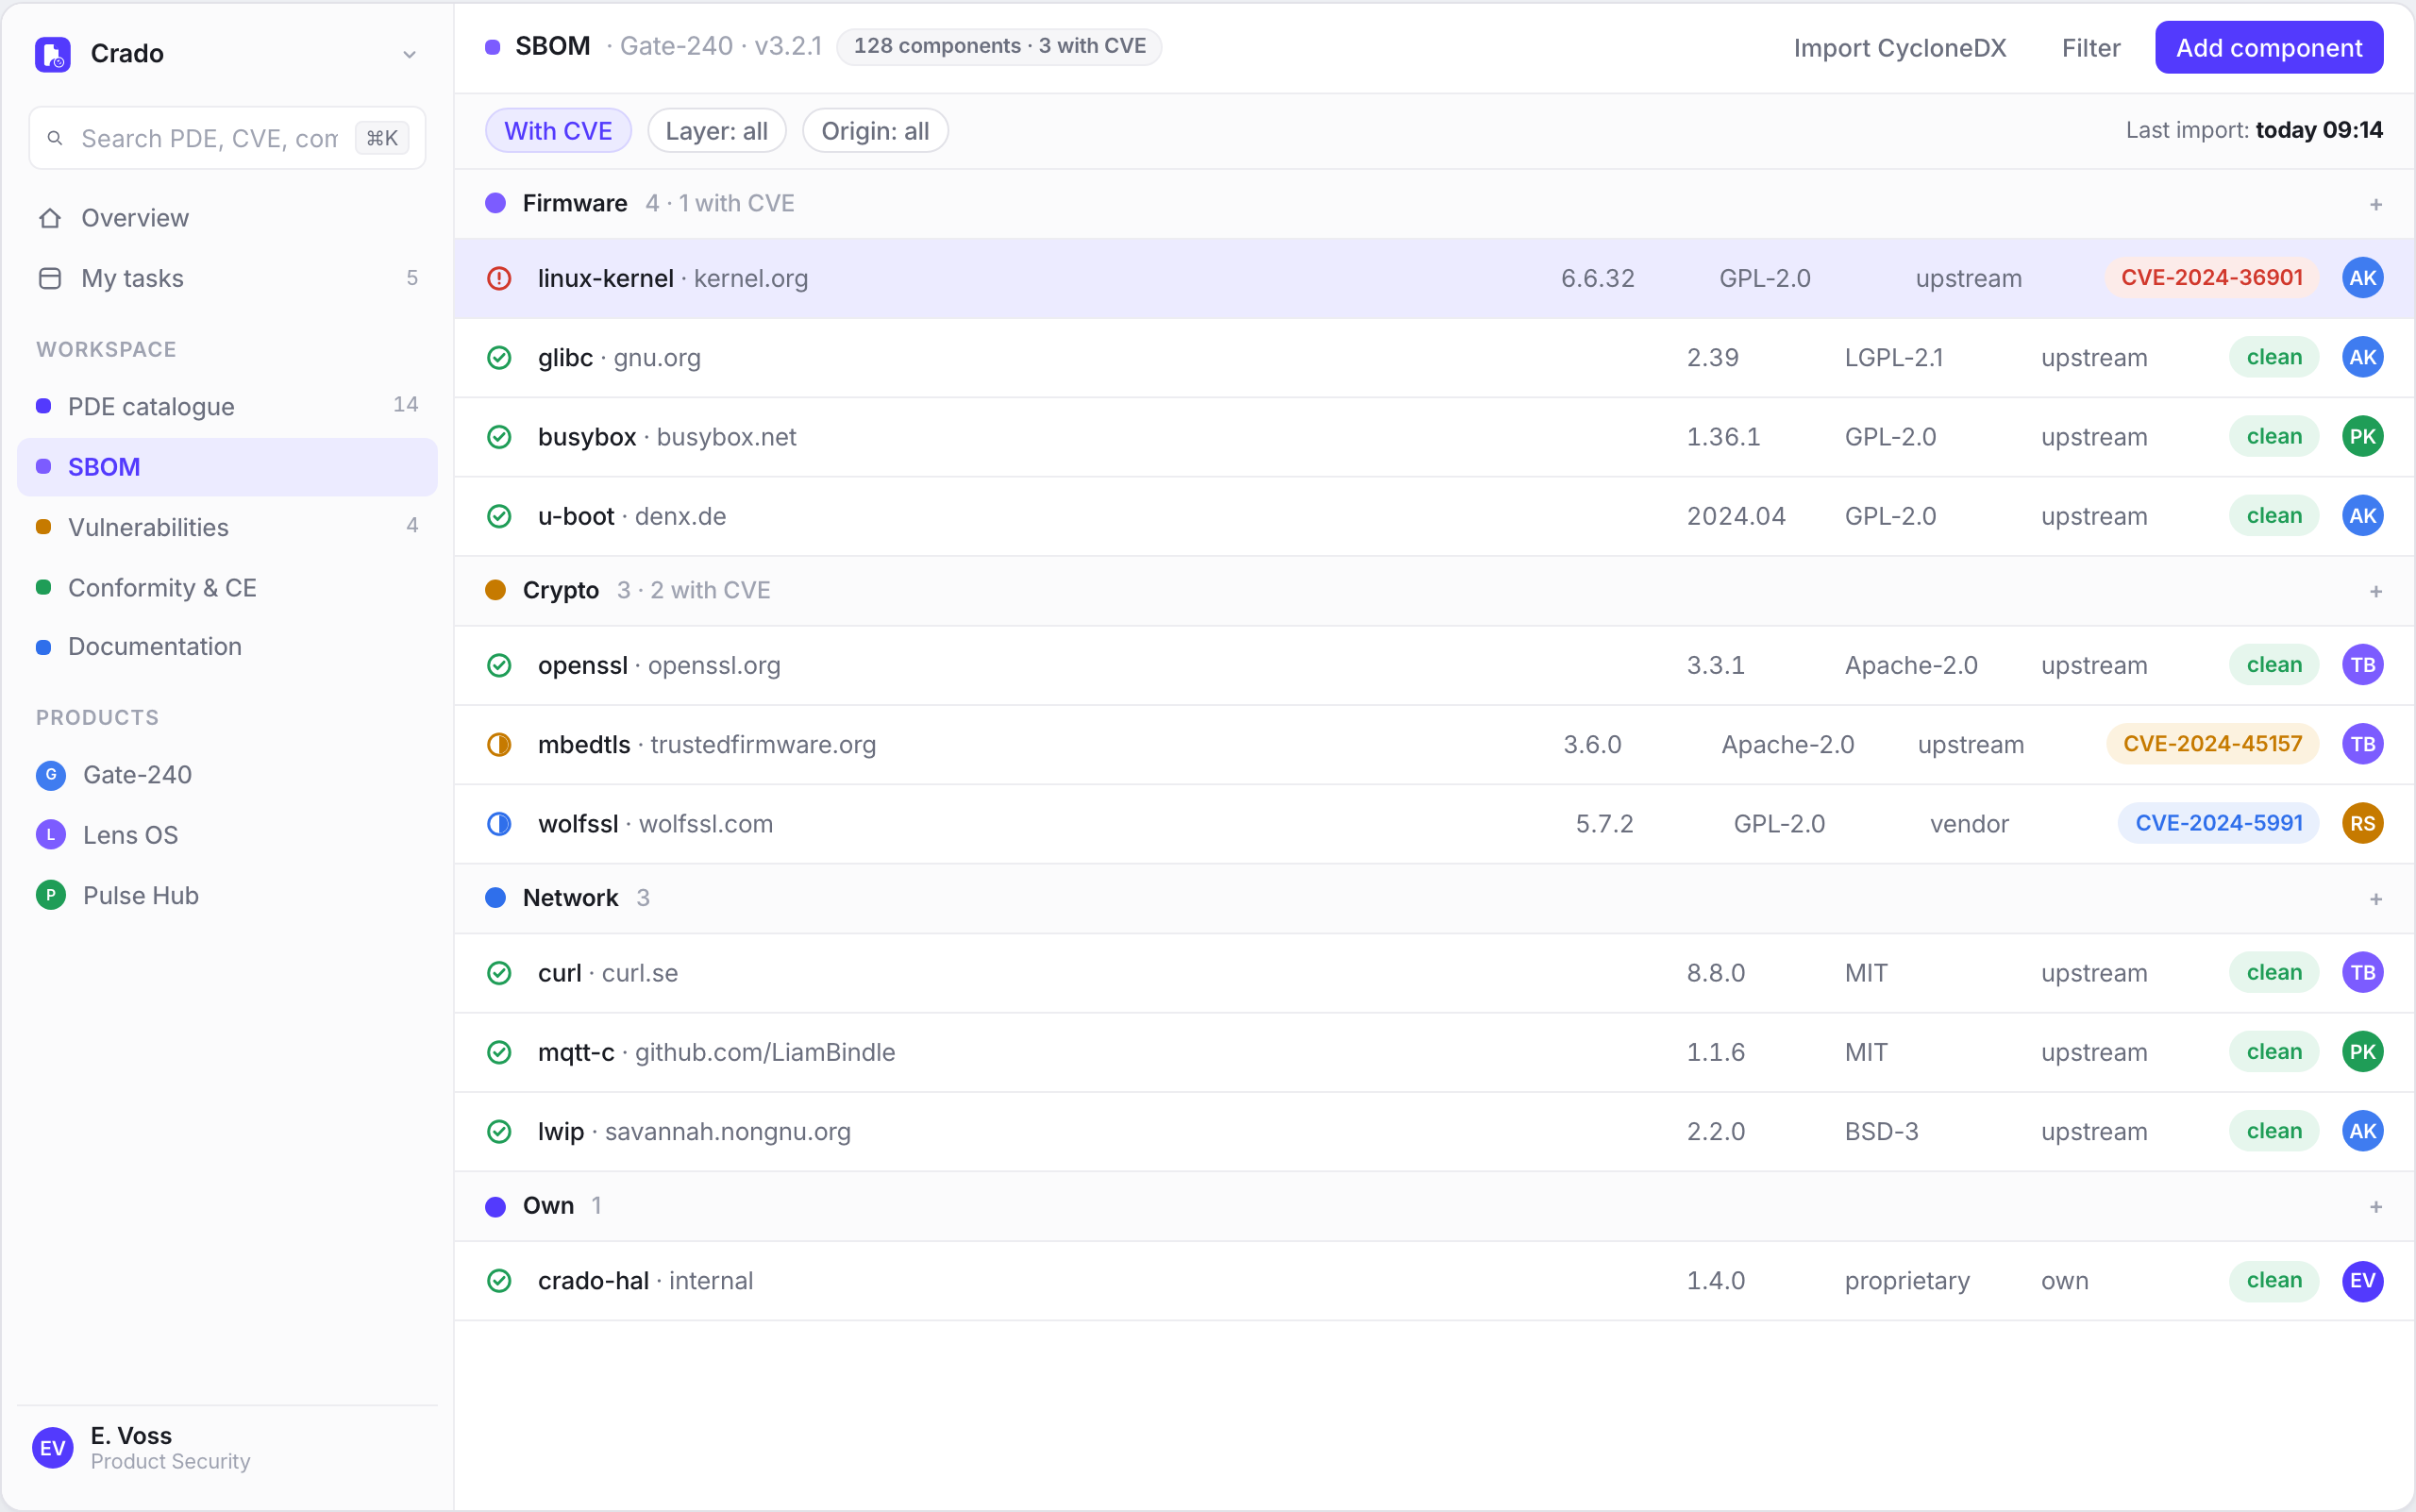
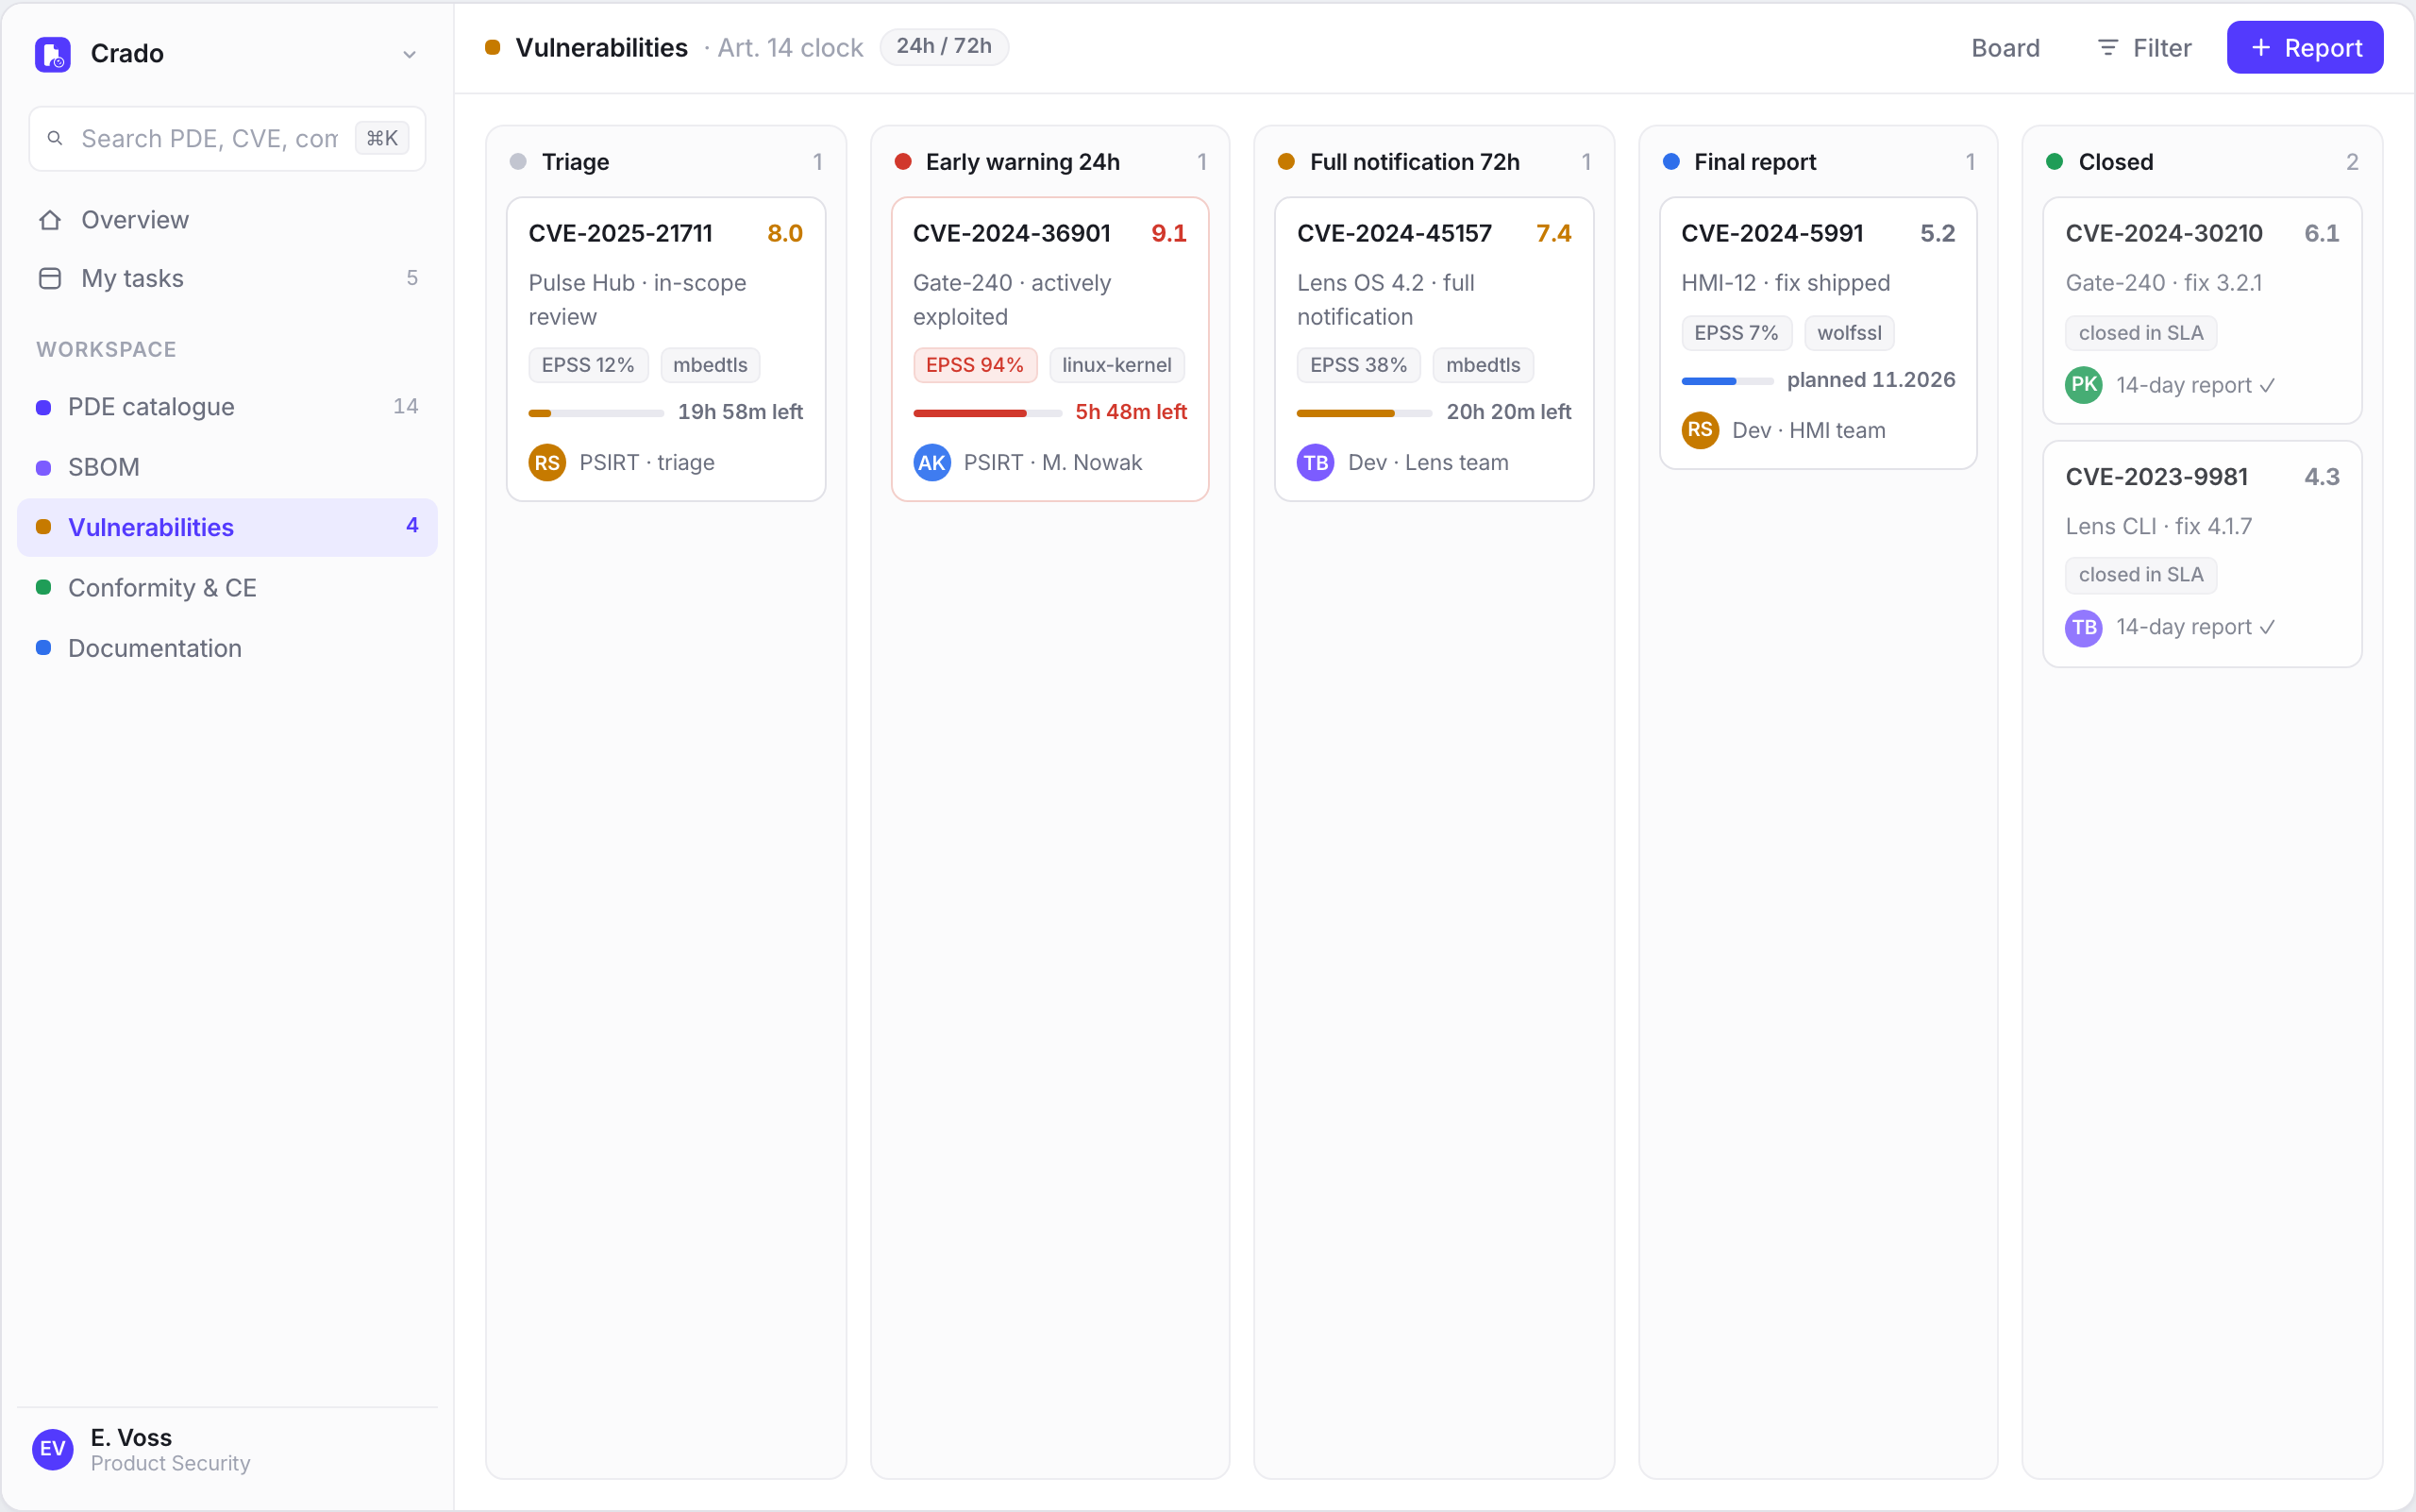
El Reglamento (UE) 2024/2847 no pregunta si envía una caja. Pregunta si comercializa un producto con elementos digitales en la Unión bajo su nombre o marca. Aplicación, biblioteca, SDK, software embebido vendido por separado: eso es un PDE. Las fechas son las mismas que en hardware: artículo 14 desde el 11 de septiembre de 2026, requisitos esenciales y CE desde el 11 de diciembre de 2027.
Un escáner de repositorio no sustituye el catálogo de versiones, la evaluación de riesgo del anexo I ni la declaración UE. El CRA se aplica al producto que comercializa, no una vez al backlog de la empresa. Una modificación sustancial es una nueva comercialización.
El expediente tiene que armarse sin sacar el código de la red. Crado AI está on-premise por eso: SBOM, cola de CVE y vía CE se quedan con usted.
Escritorio, móvil, herramienta de ingeniería, cliente on-prem. Si el nombre del listing es el suyo, parta de que es un PDE.
Un componente vendido por separado es un producto propio. La diligencia sobre dependencias sigue siendo suya.
Firmware o un stack sin placa no sale del alcance solo porque “no es un dispositivo”.
El alcance se decide al comercializar. Si el mismo software va al cliente bajo su marca, el catálogo necesita una fila.
01
Cada release en el mercado de la Unión tiene una fila: nombre, versión, mercados, fecha, fin de soporte.
02
Un build que no coincide con el SBOM no se envía. Las líneas de terceros llevan proveedor y versión.
03
Una laguna no vive al lado en Jira. Apunta al requisito que no cumple.
04
Dueño nombrado, ruta a la plataforma única, un drill sobre una dependencia de producción.
El CRA aplica a un producto con elementos digitales comercializado. Un servicio puro en la nube es otra conversación. Cliente on-prem, instalador, biblioteca o app bajo su marca: empiece por un PDE.
No de la diligencia debida si comercializa un producto bajo su nombre y hay componentes de terceros dentro.
No. Una modificación sustancial sí. Una versión mayor o una función que cambia el riesgo recibe una fila nueva y un SBOM nuevo.
El SBOM y el expediente describen la composición de su código. No tienen que aterrizar en el servidor del proveedor CRA.
Dispositivos conectados, firmware y periodo de soporte.
Máquinas, controladores y automatización con elementos digitales.
Electrónica y hardware: expediente técnico y marcado CE.
Veinte minutos. Cuántos productos en la Unión, si el SBOM sale de la CI, quién es el fabricante en el contrato.
Reservar una llamadaEn la infraestructura del cliente. Copias, identidad y red se quedan en su estándar. No hay plan SaaS.
Producto