01
Catálogo PDE
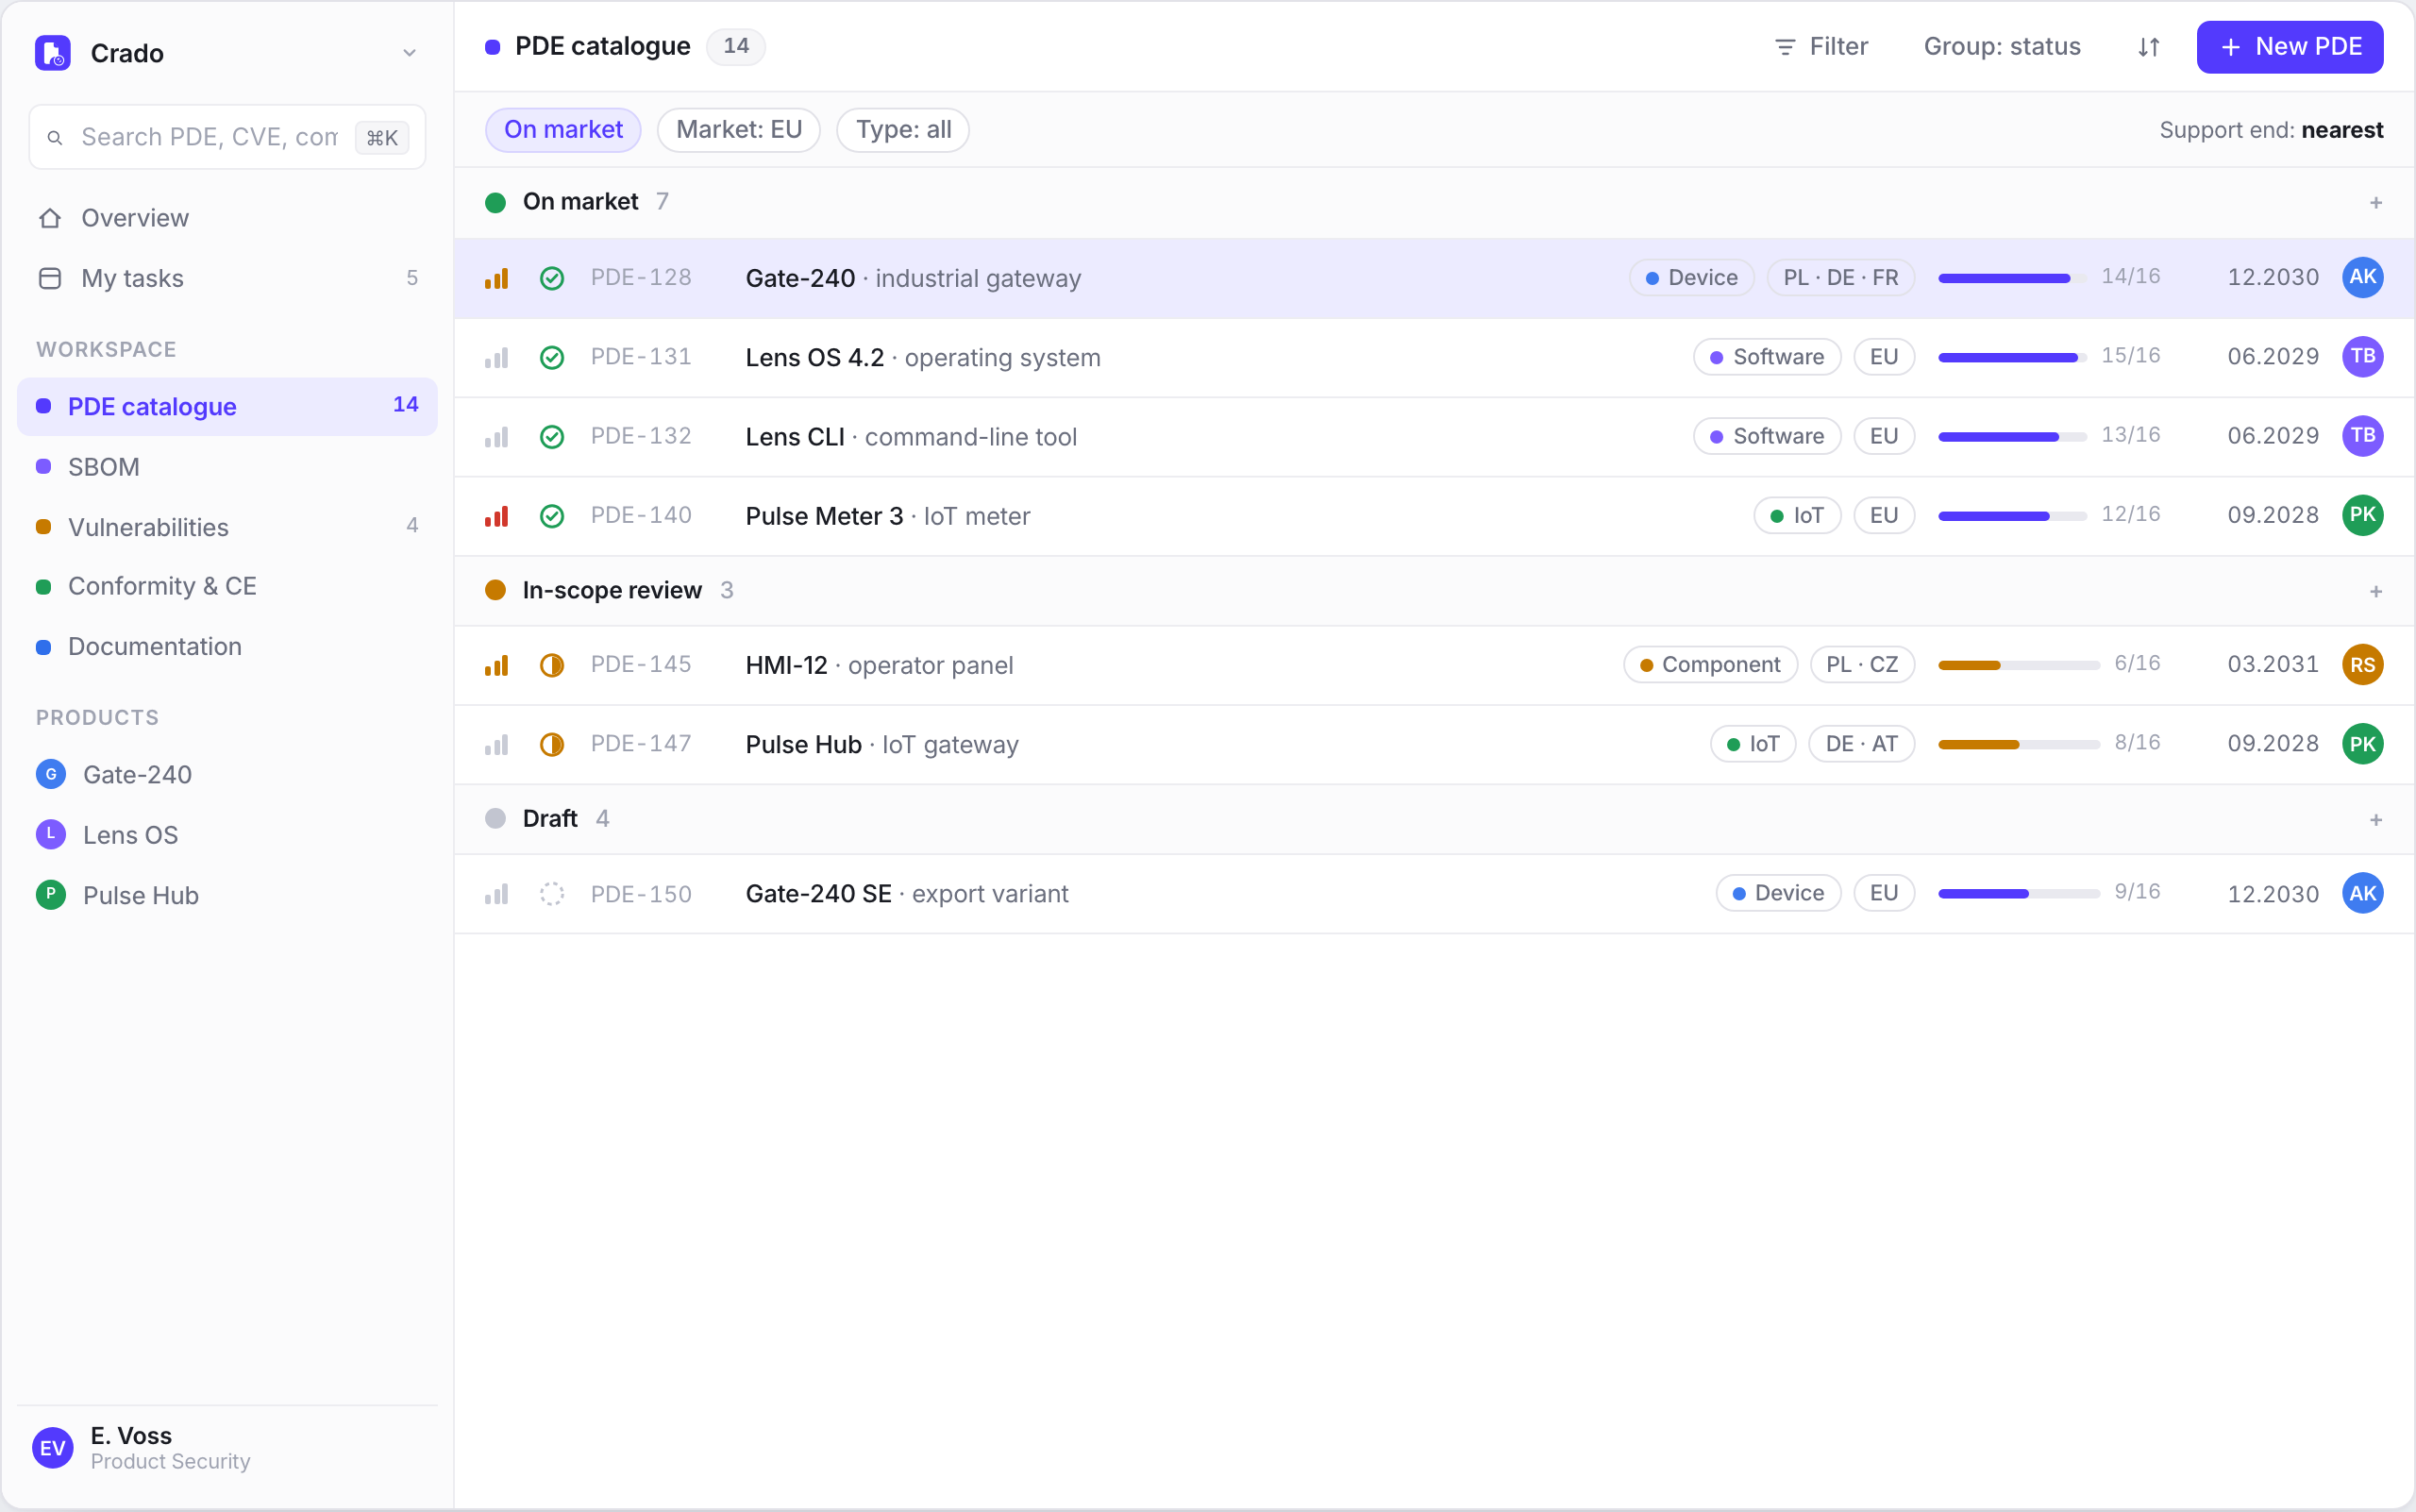
Productos, versiones, mercados y fecha de comercialización. Se ve qué cubre el CRA.
Cyber Resilience Act
Mapa de productos
Riesgo
SBOM
Documentación
On-premise
Mapa de productos, evaluación de riesgo, SBOM, documentación y tratamiento de vulnerabilidades. Un sistema, antes de que el producto llegue al mercado de la Unión.
Alcance
Las vulnerabilidades y el reloj del artículo 14 son un módulo. El sistema lleva el mapa de productos, el riesgo, el SBOM, el expediente técnico y la vía CE.
01
Productos, versiones, mercados y fecha de comercialización. Se ve qué cubre el CRA.
02
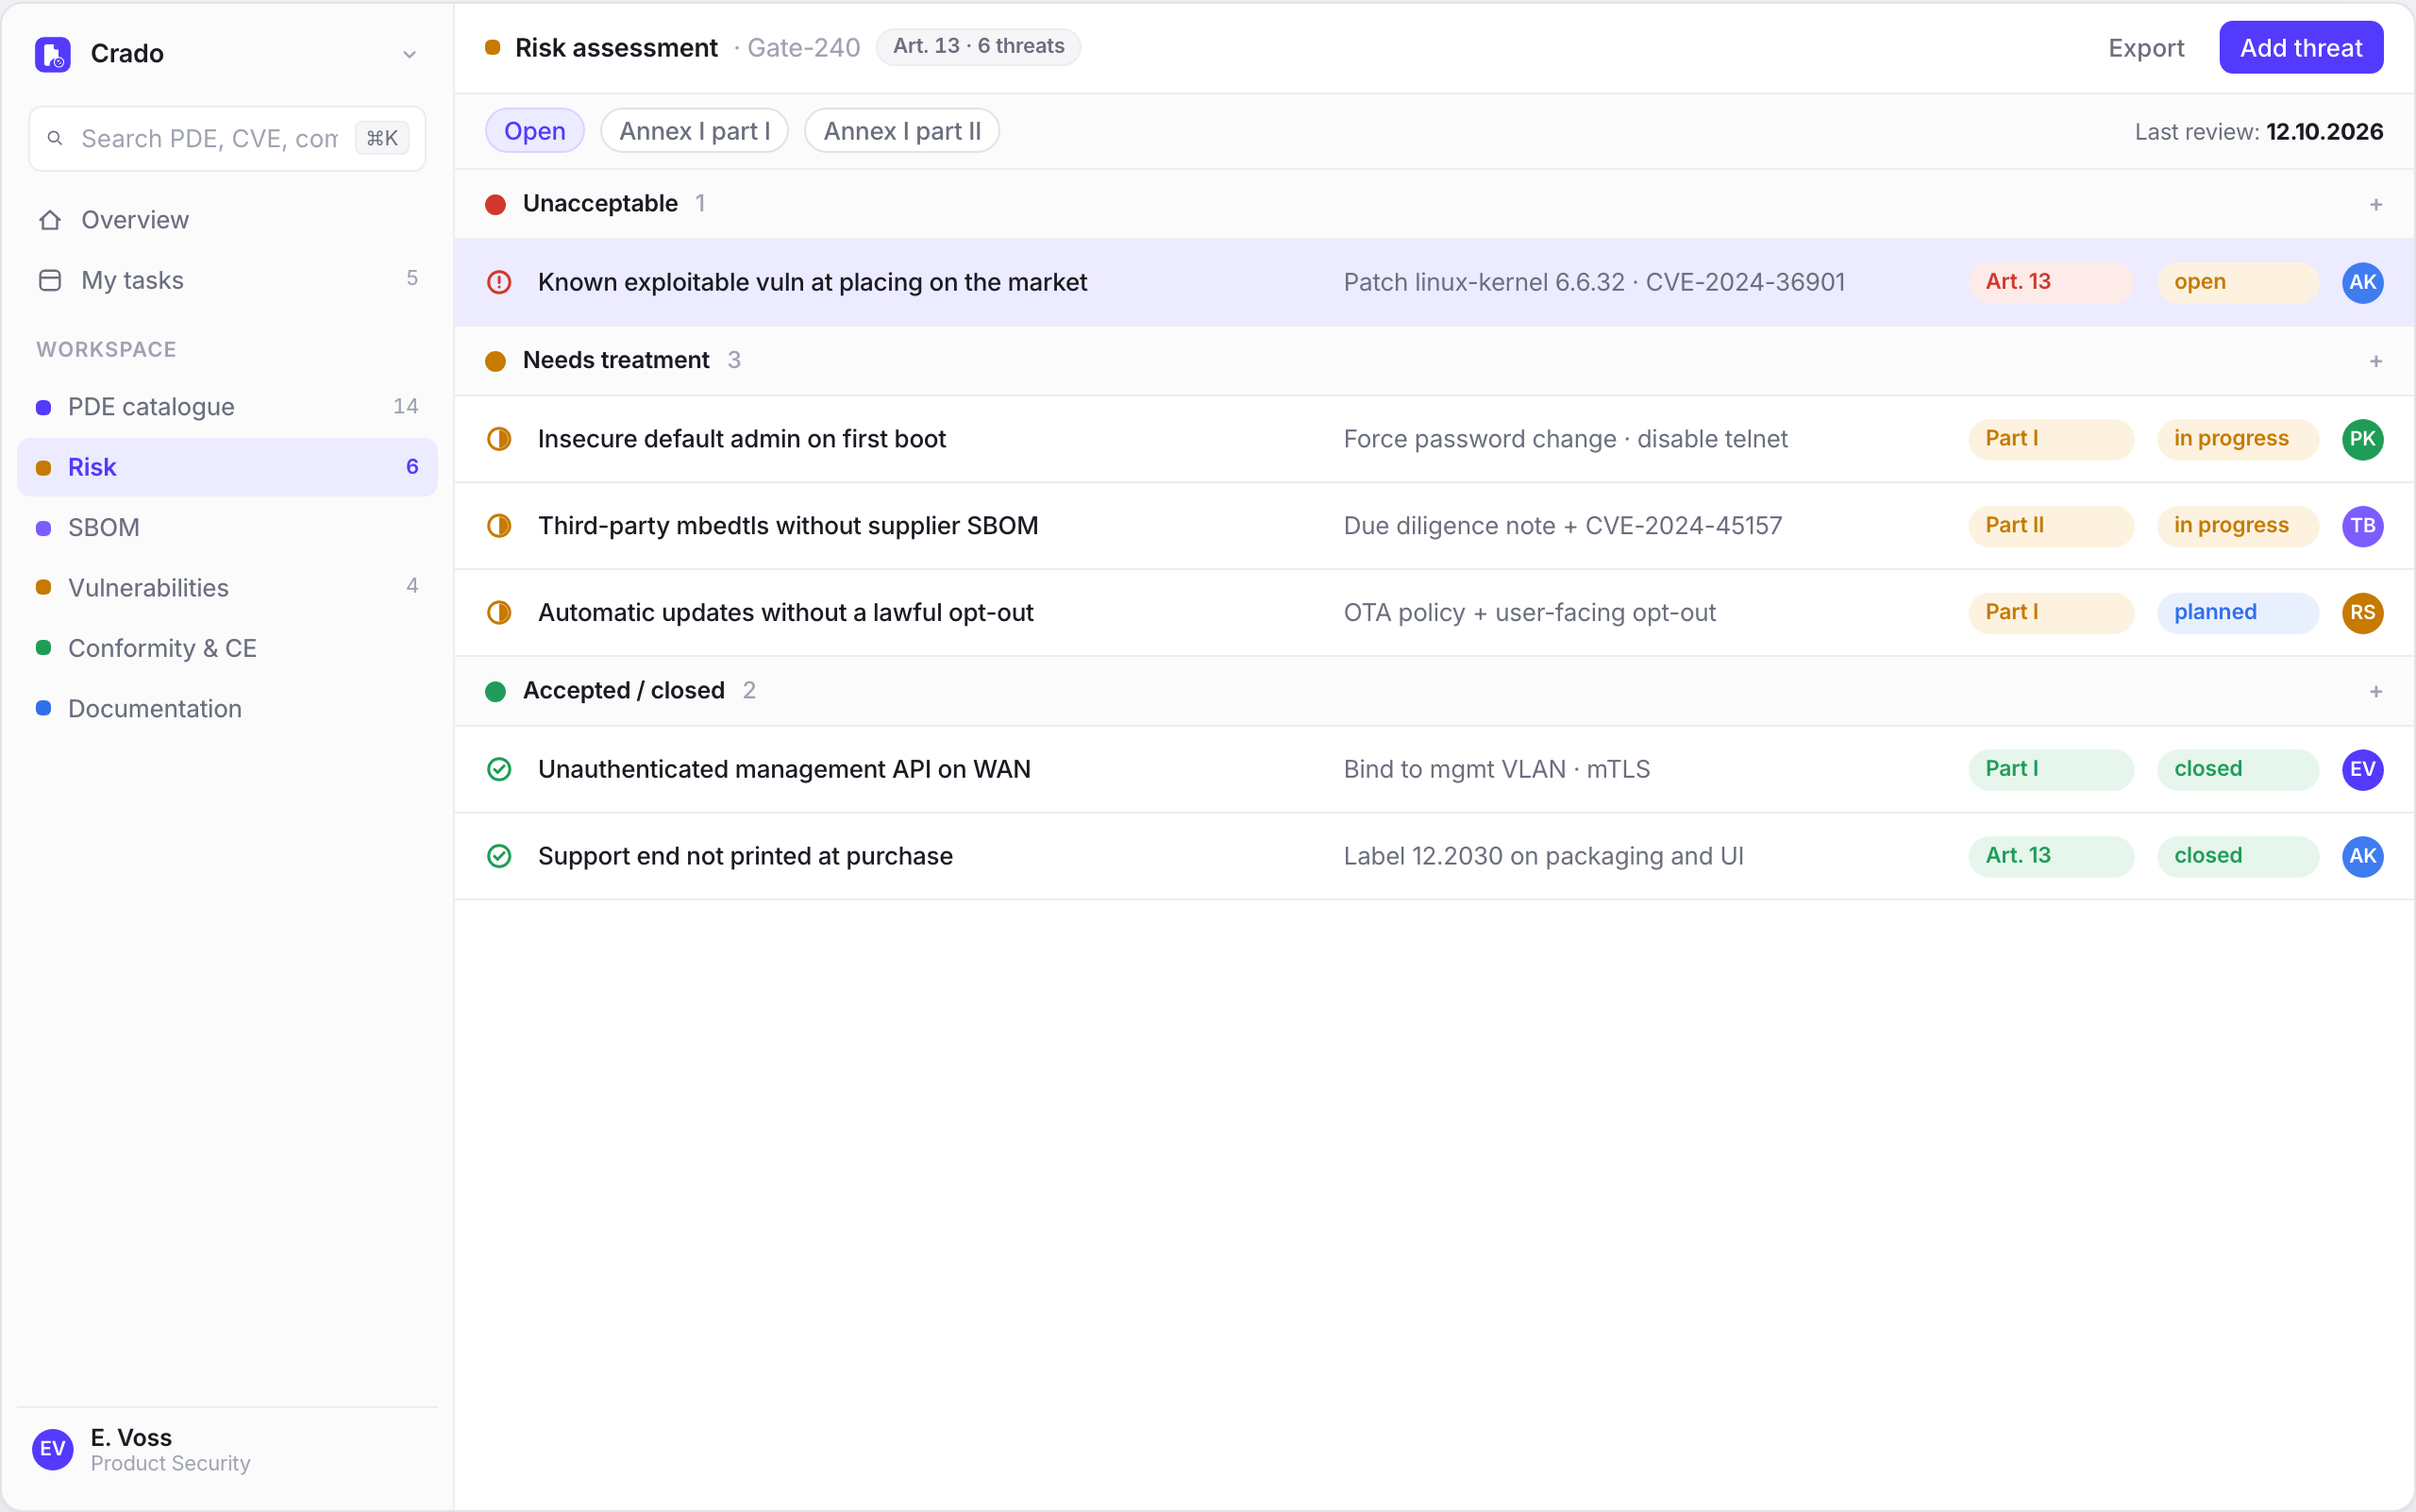
Requisitos esenciales anclados al producto, con evaluación de riesgo y lagunas.
03
Ingredientes, origen, licencias y vulnerabilidades conocidas.
04
Tratamiento durante el periodo de soporte declarado, con reloj de 24h / 72h.
05
Expediente técnico listo si lo pide la vigilancia del mercado.
06
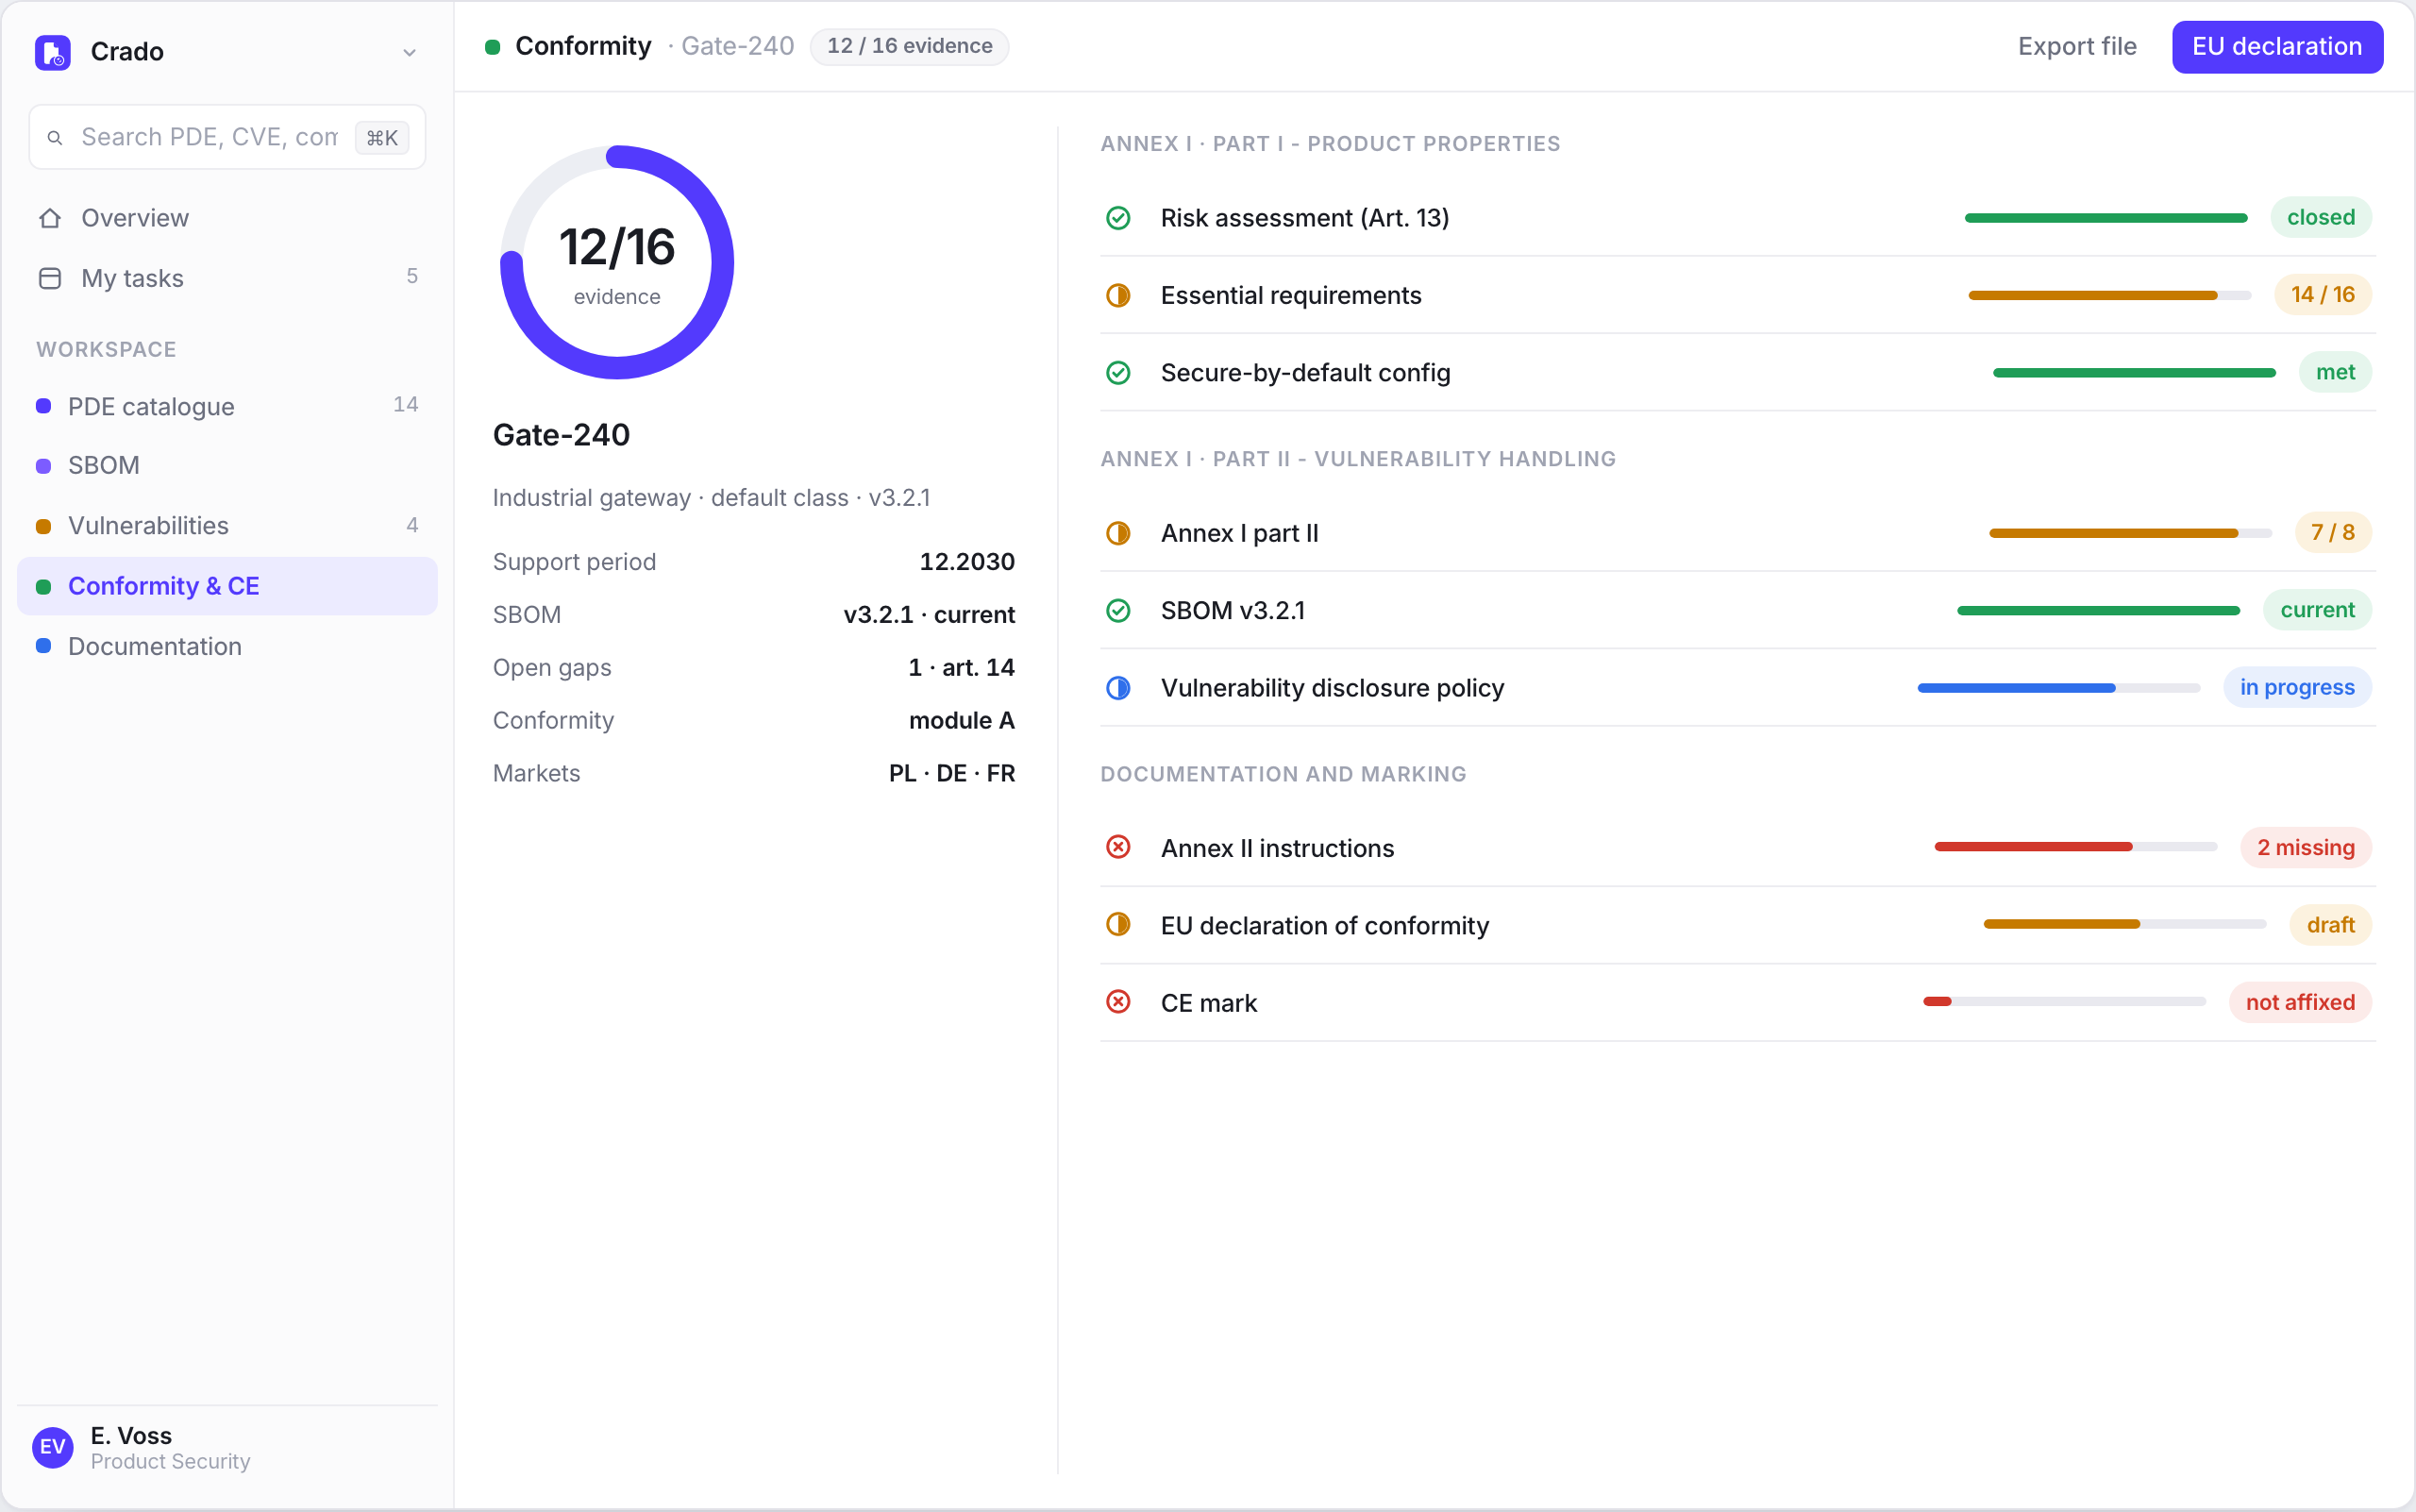
Evaluación de la conformidad, declaración UE y marcado, antes de que el producto salga del almacén.
Entran los productos: nombre, versión, tipo (dispositivo / software / componente), mercados, fecha de comercialización, fin de soporte.
En cada PDE marca si aplica el CRA, quién es el fabricante y si hubo una modificación sustancial.
La evaluación de riesgo está ligada a los requisitos esenciales. Una laguna no vive en una hoja aparte.
Componentes desde CI o importación, ligados a CVE. La diligencia sobre el proveedor se queda en el componente.
Cola de vulnerabilidades con reloj 24h/72h. Expediente técnico, declaración UE, marcado - antes de que el producto salga del almacén.
El SBOM, la evaluación de riesgo y el expediente técnico se quedan en su red. No hay nube de producto y no pedimos subir el expediente fuera.
Sectores
Software
No hace falta enviar un dispositivo para caer bajo el CRA. Una aplicación, una biblioteca o un sistema embebido vendido por separado es un producto con elementos digitales si lo comercializa bajo su nombre.
IoT
El CRA quiere que no haya una vulnerabilidad explotable conocida en el lanzamiento, defaults seguros y actualizaciones durante un periodo declarado. Eso duele más en firmware que en SaaS.
Industrial
Una línea, un PLC, un HMI, una pasarela: si lo comercializa en el mercado de la Unión como producto, el CRA pregunta por diseño, componentes y mantenimiento. El comprador industrial no quiere ese expediente en la nube de otro.
Electrónica
La ciberseguridad pasa a ser una propiedad del producto junto a las directivas anteriores. El fabricante necesita evaluación de riesgo, lista de materiales y periodo de soporte antes de comercializar.
Calendario
10 de diciembre de 2024
El reglamento está en vigor. La aplicación plena de los requisitos esenciales llega después.
11 de junio de 2026
Empiezan a aplicarse las normas sobre la notificación de organismos de evaluación de la conformidad.
11 de septiembre de 2026
Los fabricantes notifican vulnerabilidades explotadas de forma activa e incidentes graves: alerta temprana en 24 horas, notificación completa en 72 horas y luego un informe final.
11 de diciembre de 2027
Un producto comercializado debe cumplir el anexo I, completar la evaluación de la conformidad y llevar declaración UE y marcado CE. La evaluación de riesgo, la documentación, el SBOM y el periodo de soporte deben estar en marcha.
Base de conocimiento
Atajos a las partes clave del reglamento y herramientas que vamos añadiendo.
Mapa de productos, riesgo, documentación y fechas del reglamento.
10.2024 entrada en vigor, 09.2026 art. 14, 12.2027 marcado CE.
Requisitos esenciales: propiedades del producto y tratamiento de vulnerabilidades.
Fabricante, importador, distribuidor, representante autorizado.
Alerta temprana 24h, notificación completa 72h, informe final.
Lista de requisitos esenciales para el expediente técnico.
Calcule el fin de soporte y la fecha EOL de un producto.
No. Las vulnerabilidades y el reloj del artículo 14 son un módulo. El sistema lleva el mapa de productos (PDE), la evaluación de riesgo y el anexo I, el SBOM, el expediente técnico y la vía CE.
Sí, si lo comercializa en el mercado de la Unión bajo su nombre o marca. Un PDE no es solo una caja de electrónica.
Se aplica el artículo 14: vulnerabilidades explotadas de forma activa e incidentes graves. Alerta temprana en 24 horas, notificación completa en 72 horas, luego informe final. Por la plataforma única al CSIRT del establecimiento principal y a ENISA.
Requisitos esenciales del anexo I, evaluación de la conformidad, declaración UE y marcado CE al comercializar. La evaluación de riesgo, el SBOM, la documentación y el periodo de soporte ya deben estar en marcha.
No. Instala Crado AI en su sede. El SBOM y el expediente técnico no llegan a nuestro servidor.
No. El sistema reúne pruebas y lleva el proceso. La evaluación de la conformidad sigue siendo suya.
Desde unos pocos SKU hasta un catálogo de cientos. En la llamada cuenta el número de PDE y si ya sale un SBOM del pipeline.
Un catálogo ficticio (Gate-240, Lens OS). Muestra la densidad de la interfaz, no datos de un cliente.
A hello@crado.eu. Respondemos a la dirección que indique.