Catálogo PDE
Identidad del producto, lotes, mercados, importadores, fin del soporte.
Producto
Crado AI es donde un fabricante guarda las pruebas: qué fabrica, de qué está hecho, qué lagunas cierra y cómo notifica una vulnerabilidad explotada de forma activa.
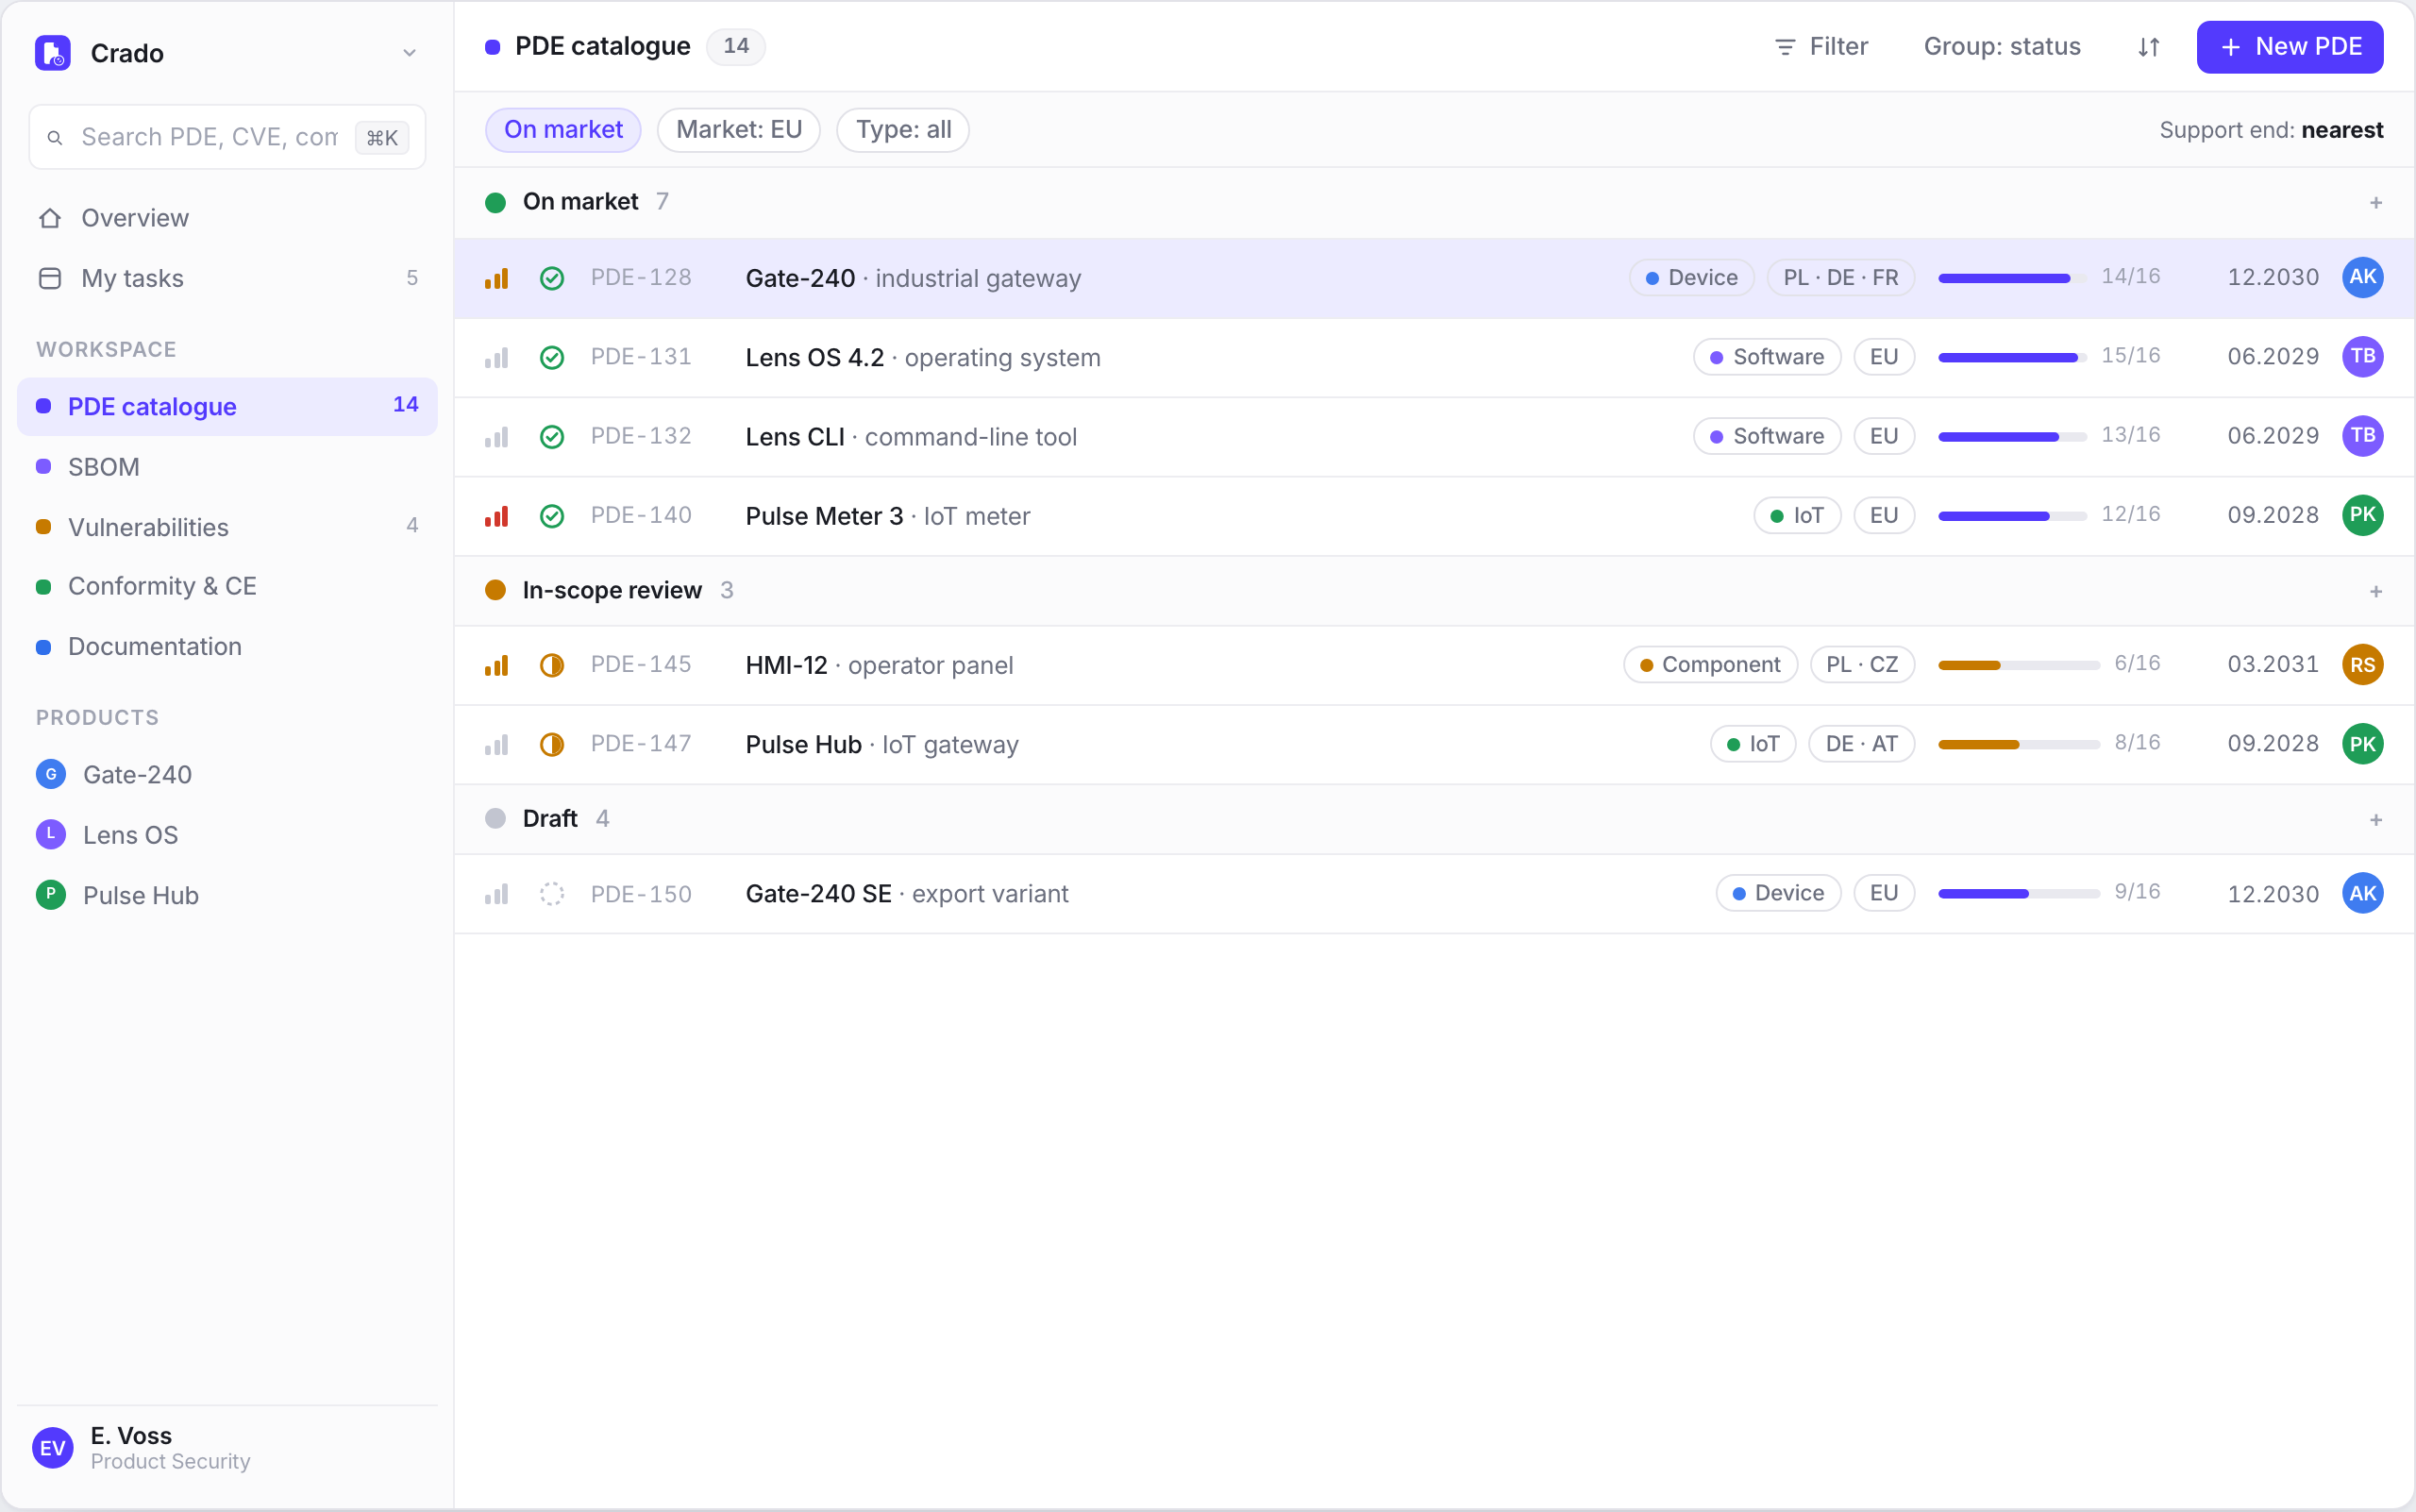
Catálogo PDE con versión, mercado y fecha de puesta a disposición.
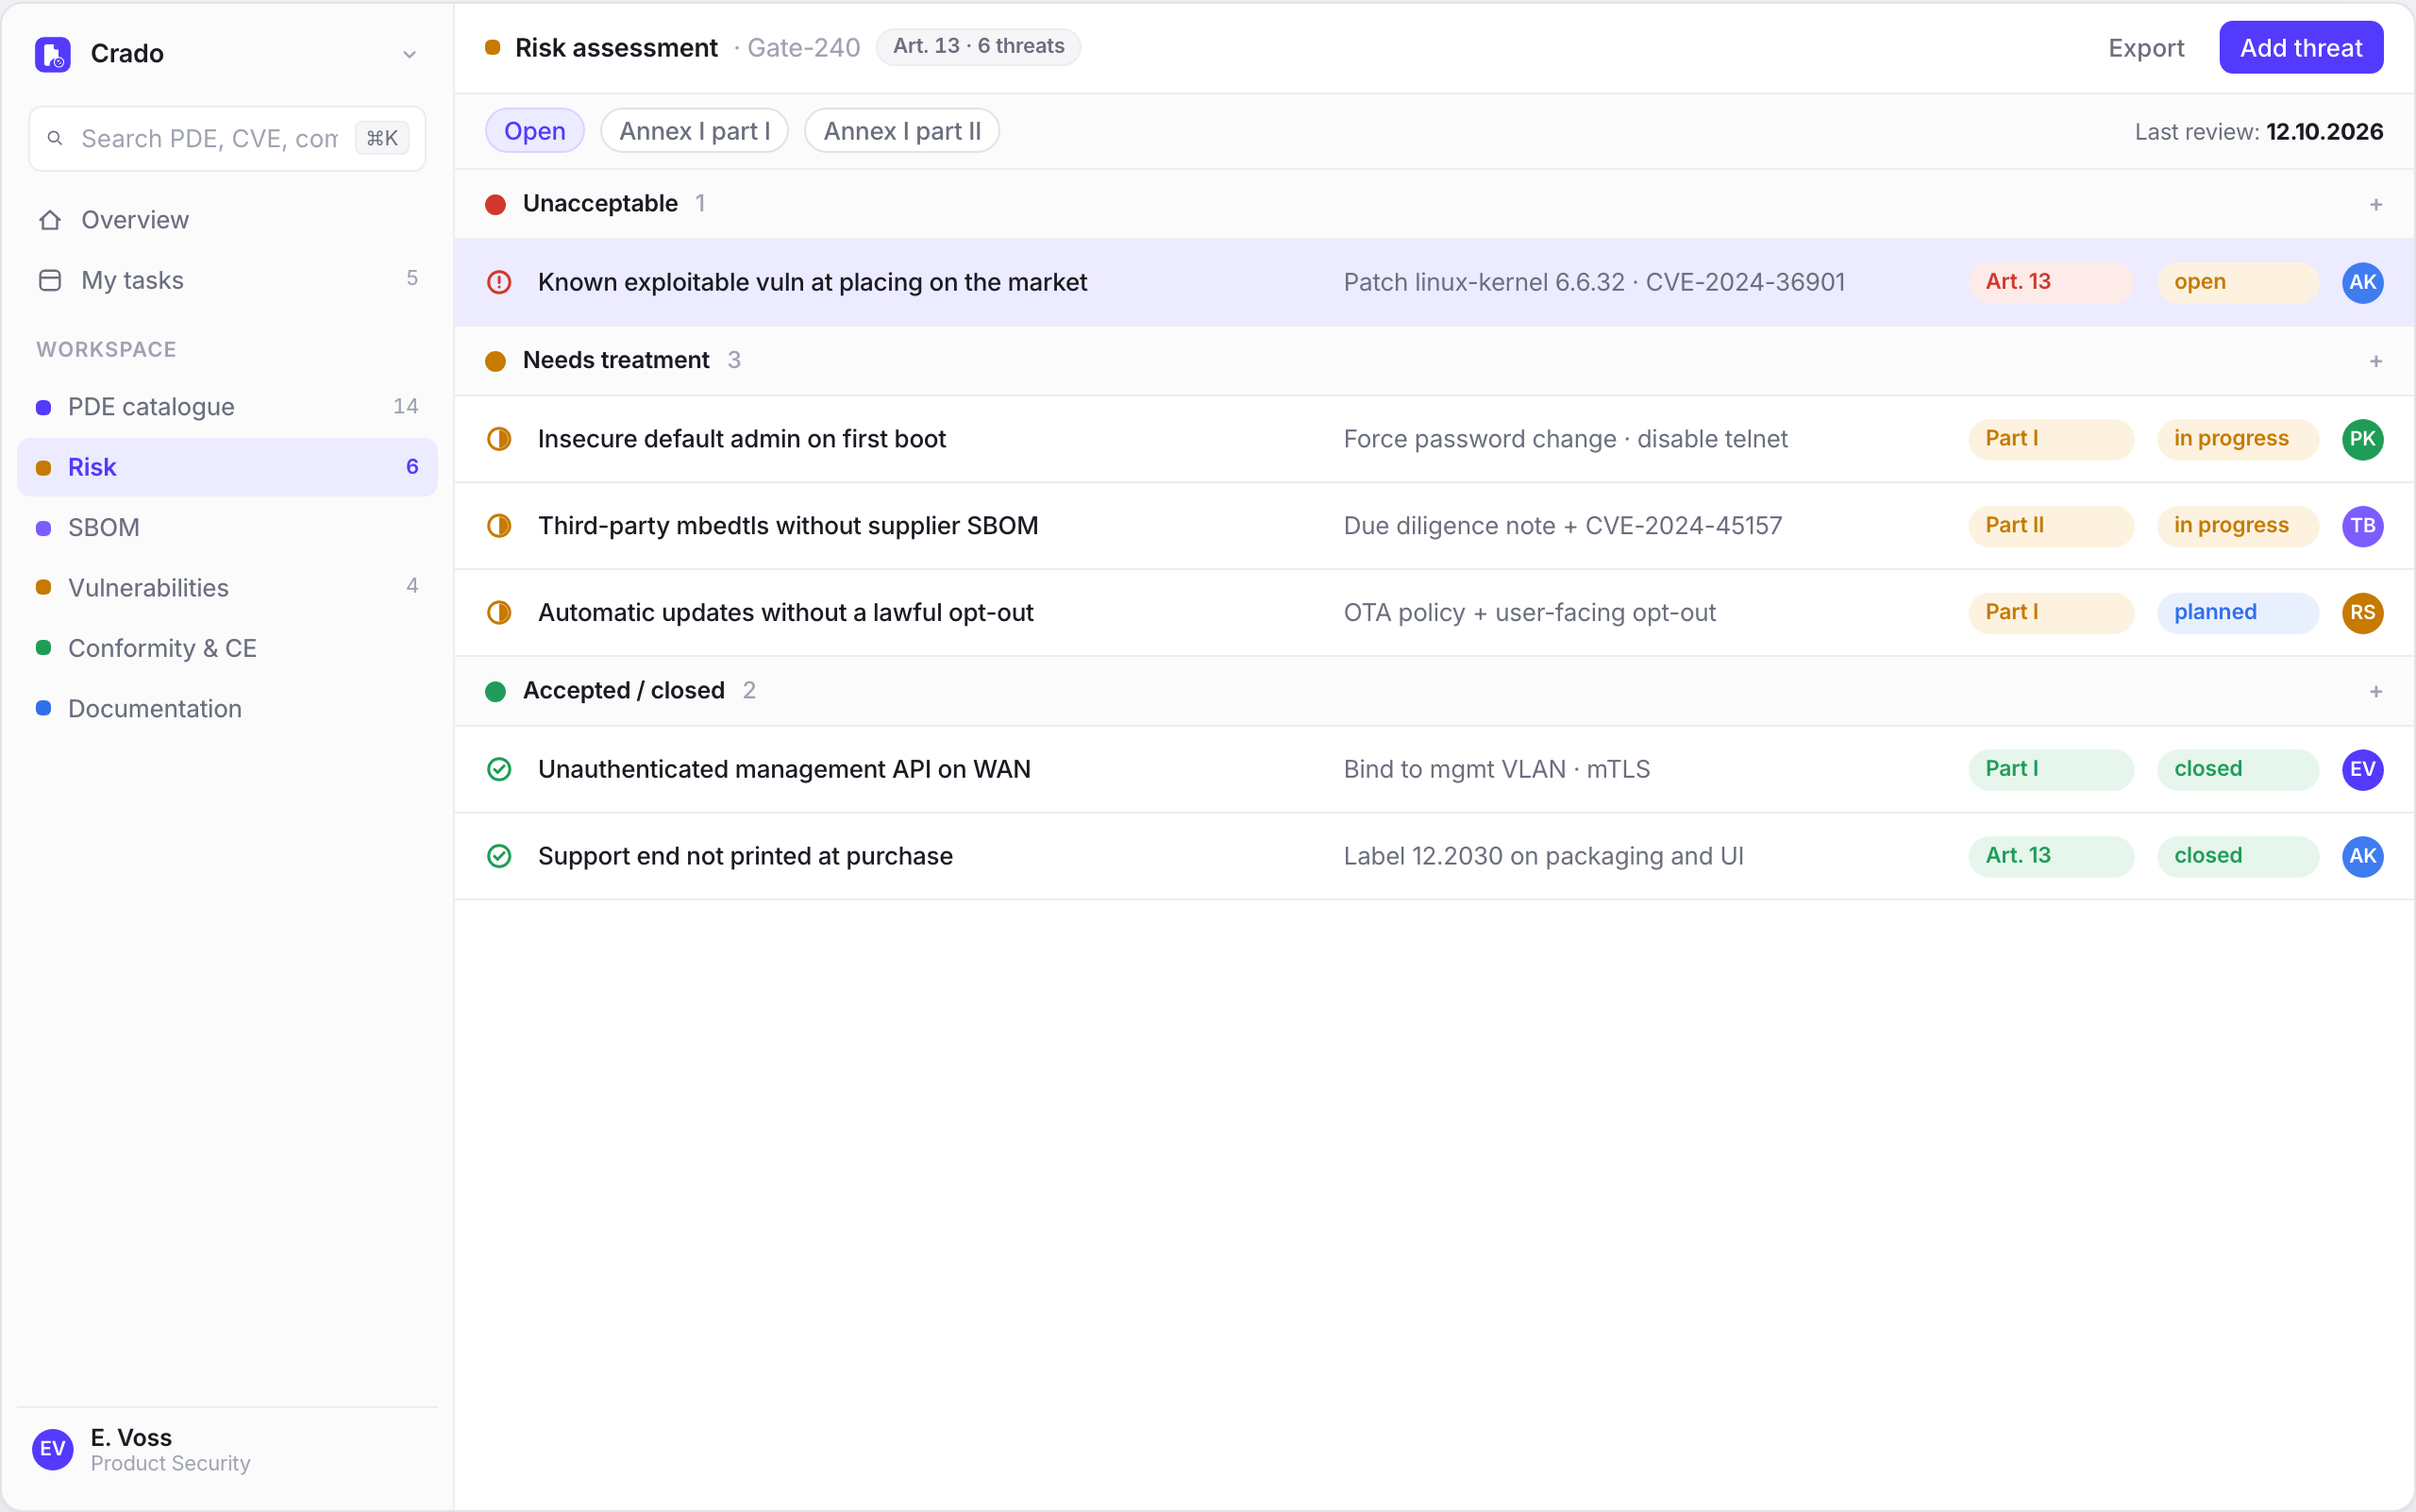
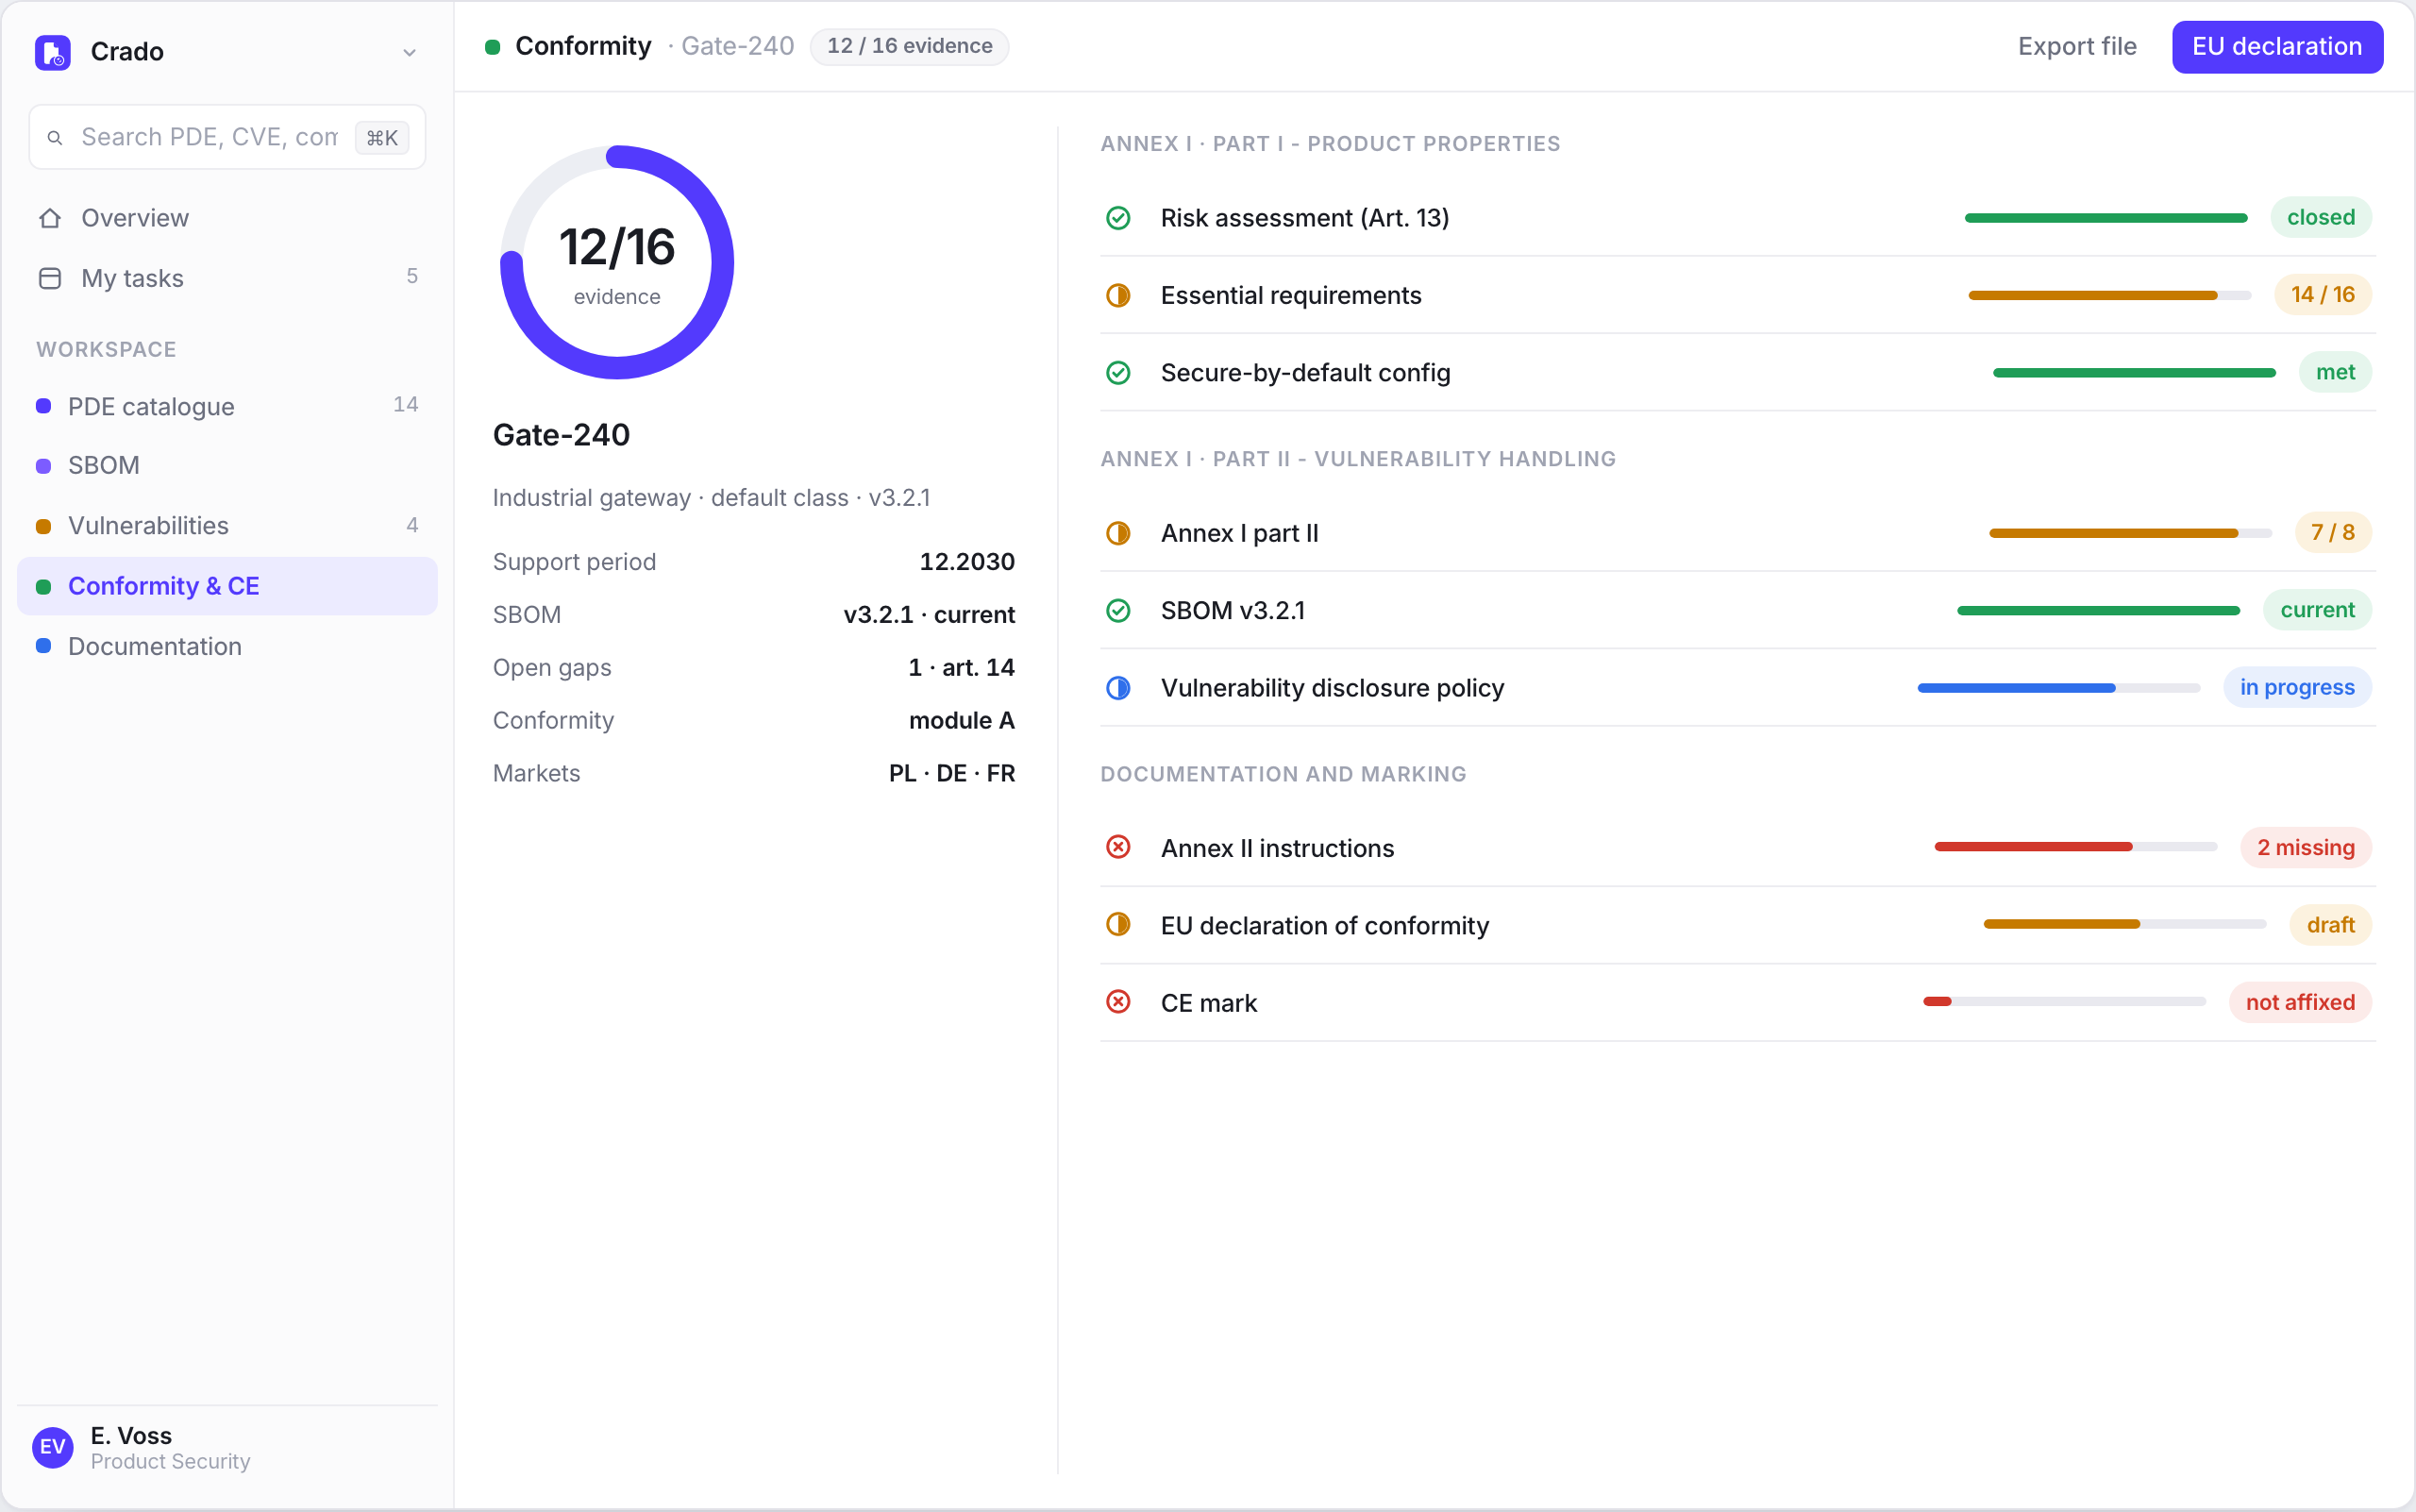
Evaluación de riesgo y anexo I en cada producto, no en una hoja aparte.
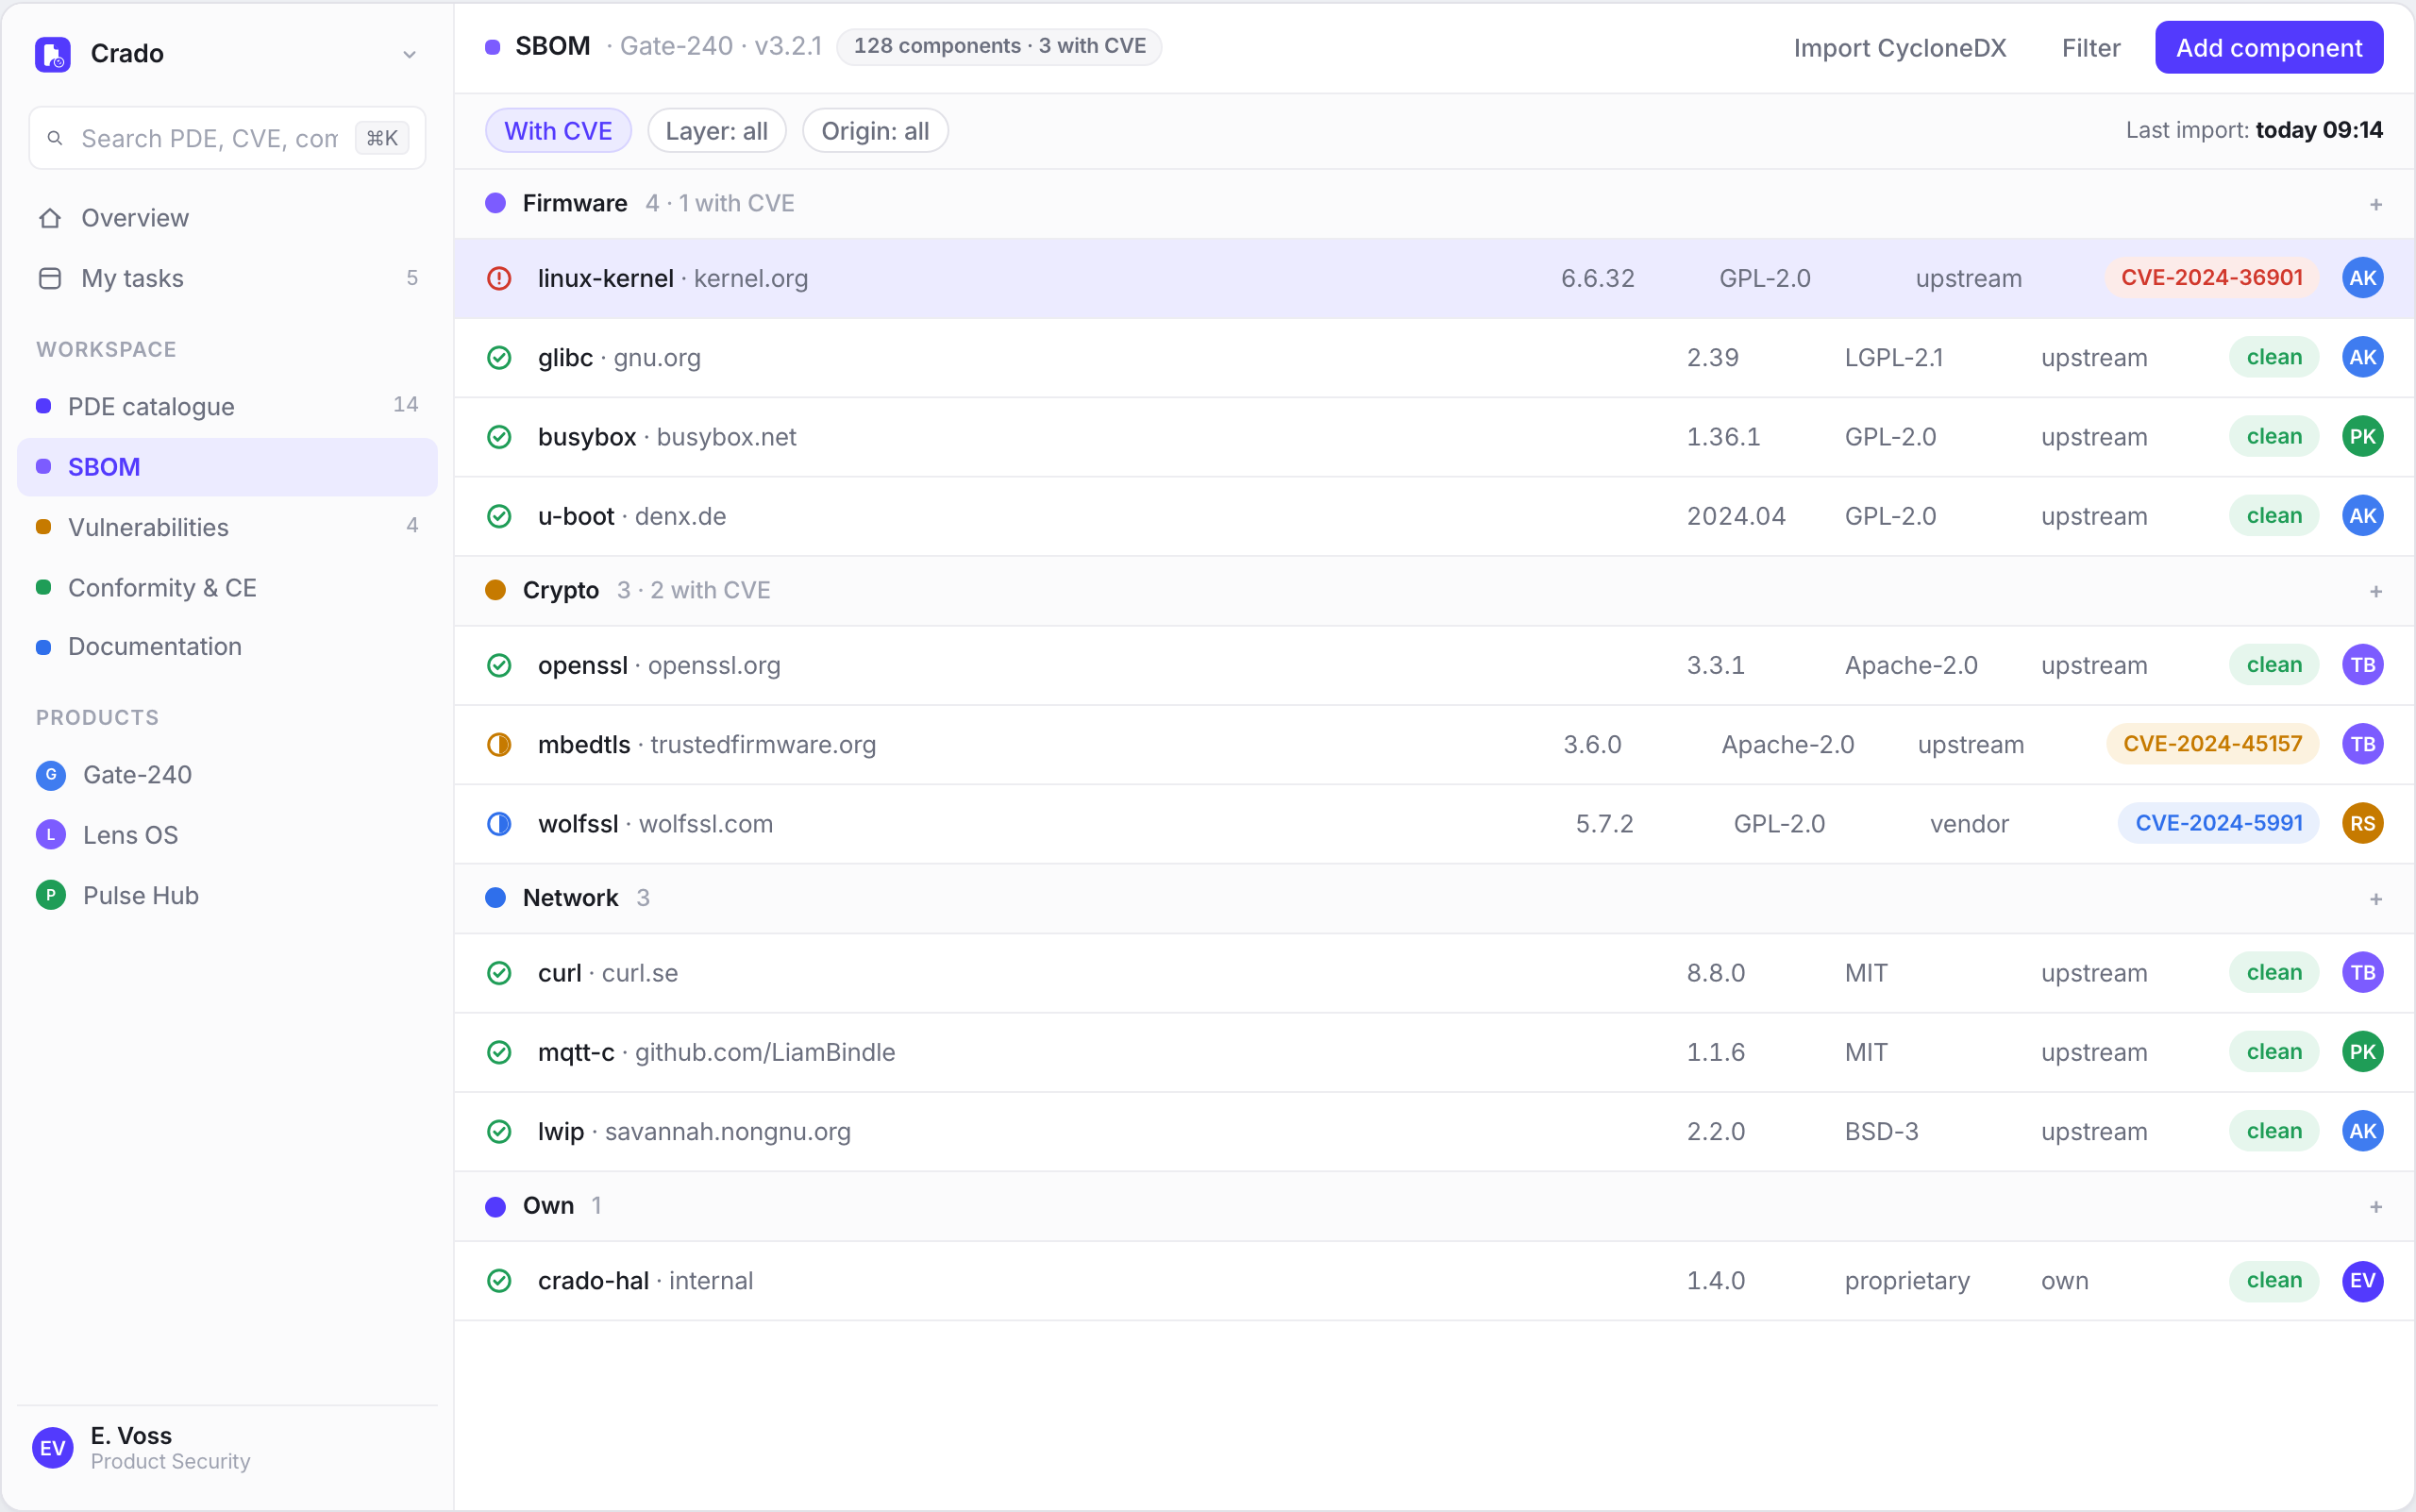
Componentes propios y de terceros, con diligencia debida sobre proveedores.
Vulnerabilidades, actualizaciones y notificaciones del art. 14 en un reloj de 24h / 72h.
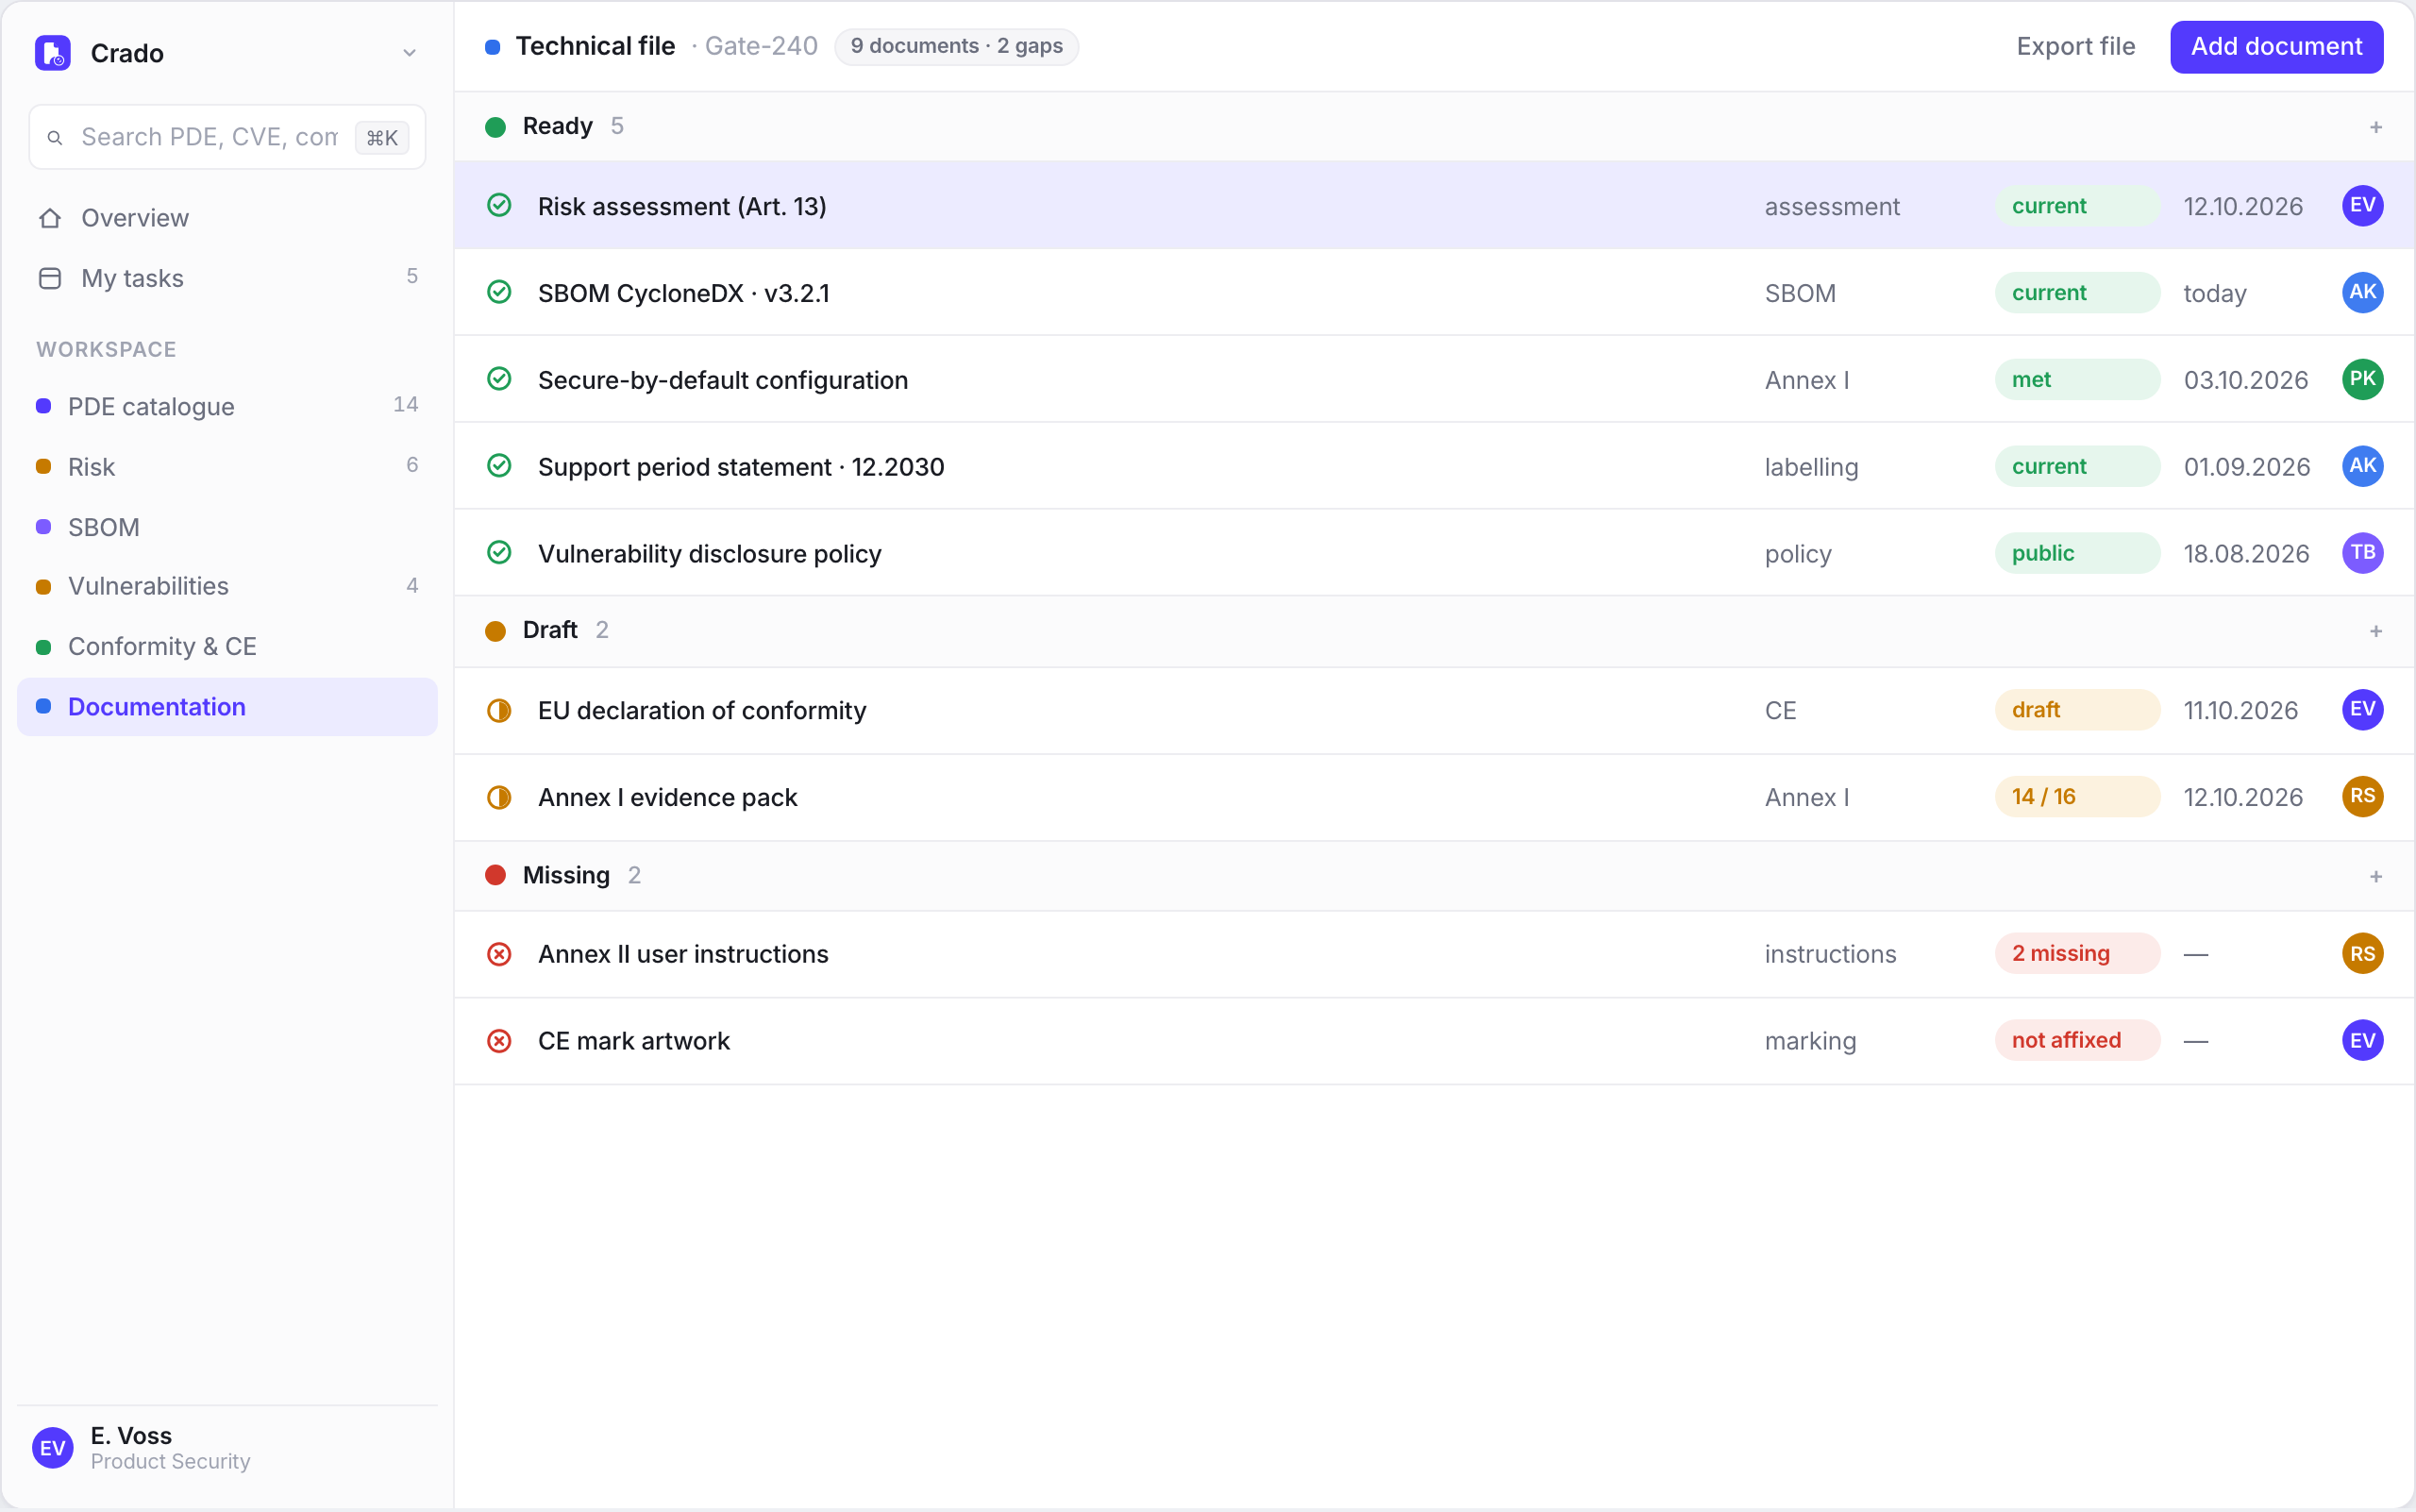
Documentación, declaración UE, marcado. Luego vigilancia poscomercialización.
Identidad del producto, lotes, mercados, importadores, fin del soporte.
El reglamento se aplica por producto, no una vez para toda la empresa.
Propiedades del producto y tratamiento de vulnerabilidades, ligados al riesgo.
Componentes, versiones, origen, vínculo con CVE.
Alerta temprana, notificación completa, informe final.
Lo que una autoridad puede exigir antes de comercializar el producto.
24h
Alerta temprana desde el momento en que sabe de una vulnerabilidad explotada de forma activa o de un incidente grave.
72h
Notificación completa. Un canal (SRP), al CSIRT del establecimiento principal y a ENISA.
14 días / 1 mes
Informe final: 14 días tras un arreglo de vulnerabilidad, un mes tras el aviso de 72h en un incidente.
En la infraestructura del cliente. Copias, identidad y red se quedan en su estándar. No hay plan SaaS.
Veinte minutos. Sin lista de precios pública. Presupuesto después de la llamada, para un despliegue on-premise.
Reservar una llamada